
콜드월렛인데 1억1600만달러 털렸다…콜드카드 해킹 원인과 새 시드 이전 절차
콜드카드 하드웨어 지갑에서 2026년 7월 30일부터 네 차례에 걸쳐 TRM Labs 잠정 집계로 TRM Labs 잠정 집계로 약 1,816 BTC(당시 약 1억1,600만달러)가 유출됐다. 원인은 해킹이 아니라 2021년 3월 펌웨어 빌드 오류로, 일부 기기가 취약한 난수로 시드를 생성해 개인키가 기기 접근 없이도 대입 공격에 노출됐다. 펌웨어 업데이트는 앞으로 만드는 새 시드만 보호할 뿐 기존 시드는 고쳐주지 않으므로, 해당 기간에 지갑을 만든 이용자는 새 시드를 생성해 자금을 옮겨야 한다.
뉴스 핵심
- 콜드카드 하드웨어 지갑에서 2026년 7월 30일부터 나흘간 네 차례에 걸쳐 약 1,816 BTC(당시 약 1억1,600만달러)가 빠져나갔다.
- 원인은 해킹이나 피싱이 아니라 2021년 3월 펌웨어 빌드 오류로, 일부 기기가 하드웨어 난수 대신 약한 소프트웨어 난수로 시드를 만들었기 때문이다.
- 펌웨어를 최신 버전으로 업데이트해도 과거에 만든 시드 자체는 고쳐지지 않으므로, 해당 기간에 생성한 지갑은 새 시드로 자금을 옮겨야 한다.
- 탈취 자금은 아직 대부분 소수 주소에 모여 있고 본격적인 세탁은 제한적이지만, 최종 피해 규모는 시간이 지나며 늘어날 수 있다.
무슨 일이 있었나
2026년 7월 30일부터 나흘 동안 네 차례에 걸쳐 콜드카드 하드웨어 지갑을 쓰던 5,200개가 넘는 주소에서 비트코인이 빠져나갔다. TRM Labs에 따르면 잠정 잠정 유출 규모는 약 1,816 BTC로, 당시 시세로 약 1억1,600만달러에 달한다.
콜드카드는 인터넷과 분리된 '콜드월렛'(하드웨어 지갑)으로, 온라인 해킹이나 거래소 침해와는 다른 방식의 위협을 보여준 사고라는 점에서 주목된다.
- 1차 탈취: 약 594 BTC(당시 약 3,800만달러)가 25분 만에 약 500개 지갑에서 한 주소로 모아졌다.
- 이후 4일간 세 차례 추가 탈취가 이어졌고, 마지막 4차 탈취는 조사 시점에도 자금 이동이 진행 중이었다.
왜 기기를 훔치지 않고도 뚫렸나
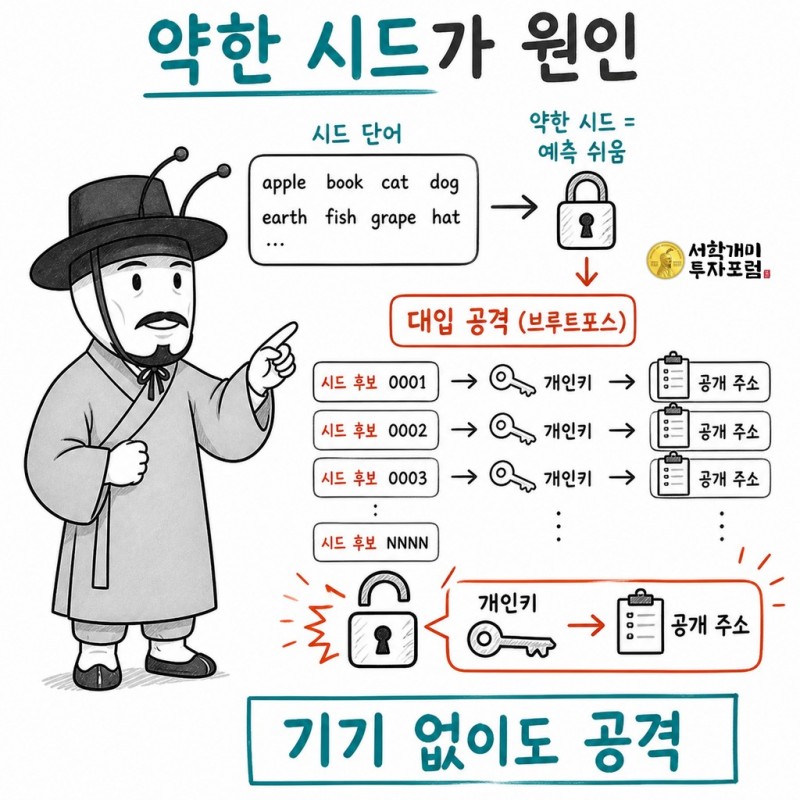
콜드카드가 2021년 3월 배포한 펌웨어 4.0.1에 빌드 설정 오류가 있었다. 이 오류로 일부 기기가 지갑의 '시드'(개인키를 만드는 원천값)를 생성할 때 하드웨어 기반 난수 대신 상대적으로 예측하기 쉬운 소프트웨어 난수를 사용했다.
그 결과 원래 128비트여야 할 시드 강도가 일부 기기에서 최대 40비트 수준까지 떨어졌다. 공격자는 자신의 컴퓨터에서 가능한 시드 후보를 대량으로 만들어 공개된 블록체인 주소와 대조하는 방식으로 개인키를 찾아냈고, 이 과정에서 실물 기기를 훔치거나 만질 필요가 전혀 없었다.
- 공격 대상은 '2021년 3월~패치 시점 사이에 콜드카드에서 시드를 생성한 지갑' 전체이며, 현재 기기를 도난당했는지 여부와는 무관하다.
펌웨어 업데이트만으로 안전해지지 않는 이유
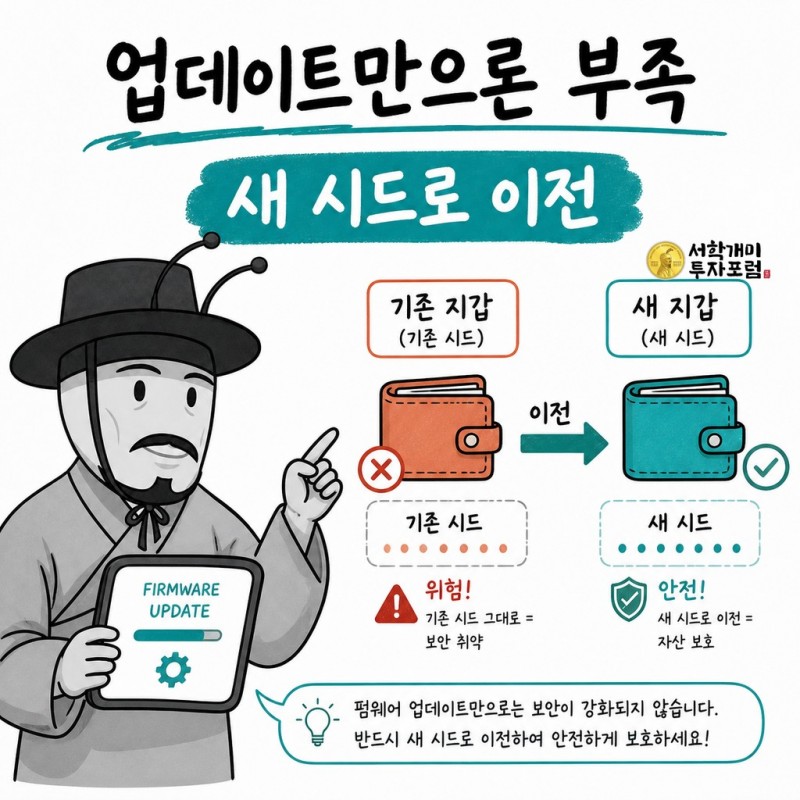
펌웨어를 최신 버전으로 업데이트하면 '앞으로' 새로 만드는 시드는 정상적인 난수로 생성되지만, 이미 취약한 방식으로 만들어진 기존 시드 자체는 바뀌지 않는다. 즉 업데이트가 과거에 생성된 개인키를 다시 안전하게 되돌려주지는 못한다.
이 때문에 해당 기간에 시드를 생성한 이용자는 기존 시드를 '노출된 것'으로 간주하고, 패치된 기기에서 완전히 새로운 시드를 만들어 자금을 옮기는 절차가 필요하다.
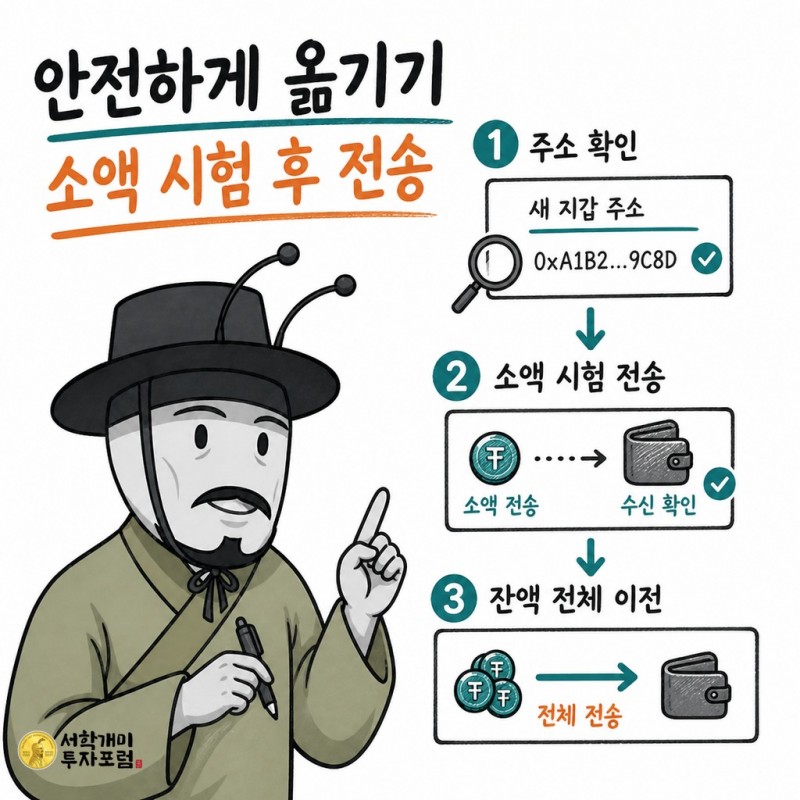
- 새 시드로 생성한 지갑의 지문(fingerprint)과 수신 주소를 확인한 뒤, 먼저 소액을 시험 전송해 정상 수신을 확인하고 나서 잔액을 옮기는 순서를 권고한다.
탈취 자금은 지금 어디에 있나
TRM Labs 추적에 따르면 유출된 자금 대부분은 아직 소수의 공격자 주소에 모여 있고, 본격적인 자금 세탁(레이어링·믹싱)은 제한적으로만 나타났다.
확인된 이동은 64.9 BTC가 Wasabi로, 200 ETH가 Tornado Cash로 들어간 정도이며, 그 외에는 한 차례 추가 통합 이동에 그쳤다.
- 공격 파동마다 거래 구성 방식이 달라 복수의 공격자가 관여했을 가능성이 있으며, TRM은 아직 특정 조직에 귀속시키지 않고 있다.
지금 바로 확인할 보안 체크리스트
국내에서 콜드카드를 자기보관 수단으로 쓰는 투자자라면, 이번 사고를 계기로 지갑을 언제 처음 설정했는지부터 확인할 필요가 있다.
이번 사고는 자기보관이 거래소 위험을 줄여주는 대신 펌웨어·시드 생성·백업 과정의 위험을 이용자 스스로 관리해야 한다는 점을 다시 보여준 사례다.
- 콜드카드를 2021년 3월부터 최근 패치 이전 사이에 최초로 설정했다면, 최신 펌웨어로 업데이트한 뒤 새 시드를 생성해 자금을 이전한다.
- 새 지갑으로 옮길 때는 지갑 지문과 수신 주소를 직접 확인하고, 소액 시험 전송을 먼저 진행한 뒤 잔액을 옮긴다.
- 단일 기기·단일 시드 방식보다 서로 다른 제조사·독립된 난수원을 조합한 다중서명(멀티시그) 구성이 특정 기기의 결함 위험을 줄이는 데 도움이 될 수 있다는 점도 참고할 만하다.
이 기사는 투자 조언이 아니며 특정 자산의 매수·매도를 권유하지 않습니다. 가상자산은 가격 변동성과 보안 사고로 인한 원금 손실 위험이 있으며, 본문의 수치는 조사 시점 기준 잠정치로 향후 조정될 수 있습니다. 자산 이전 등 실제 조치는 반드시 제조사의 공식 안내를 함께 확인한 뒤 본인 책임하에 진행해야 합니다.
콜드카드 해킹, 하드웨어 지갑 취약점, 비트코인 유출, 가상자산 보안, 콜드월렛 시드 이전

