
체인링크가 파는 안전, 라자루스는 이미 두 번 열었다
체인링크 CCIP 2.0은 기본 검증망을 더 두껍게 만든 업그레이드가 아니다. 16개 운영자로 된 기본망 위에 기업이 자체 또는 유료 검증자를 얹는 선택지를 열었고, 따로 돌던 위험관리망은 독립 안전장치 역할을 내려놨다. 브리지 보안의 추가 비용은 이제 그것을 원하는 이용자 쪽이 진다.
뉴스 핵심
- CCIP 2.0에서 추가 검증자를 붙이지 않은 이용자는 이전의 두 네트워크 대신 16개 운영자 검증망 하나에 기댄다.
- 로닌(2022)과 켈프 다오(2026) 모두 소수 검증자 구조가 뚫렸고, 둘 다 북한 라자루스 그룹이 배후로 지목됐다.
- 기본망을 넘는 보안은 기관이 자체 운영 비용이나 제3자 수수료로 사서 붙이는 상품이 됐다.
켈프 다오 2억9200만 달러는 어떻게 한 번에 빠져나갔나
블록체인끼리는 서로 말을 못 한다. 그래서 A 체인에 넣은 토큰을 B 체인에서 꺼내려면 중간에서 "저쪽에 진짜 입금됐다"고 증언해 주는 검증자가 필요하다.
은행 창구에 비유하면 입금 영수증을 확인해 주는 직원이다. 이 직원이 속으면 들어온 적 없는 돈이 반대편 창구에서 그대로 나간다.
켈프 다오는 올해 4월 그 직원을 딱 한 명만 두고 있었다. LayerZero 위에 올린 브리지는 검증자 1개가 승인하면 끝나는 구성이었고, 공격자는 그 하나를 속여 약 2억9200만 달러어치 rsETH를 빼냈다.
사고 뒤 책임 공방도 벌어졌다. LayerZero는 여러 검증자 대신 하나를 고른 켈프 탓이라 했고, 켈프는 LayerZero 직원이 설정을 검토하고도 아무 말이 없었다고 맞섰다.
더 불편한 숫자가 있다. 당시 활성 LayerZero 앱의 절반 가까이가 같은 1개 검증자 구성을 쓰고 있었다.
4년 전 로닌 해킹과 무엇이 같았나
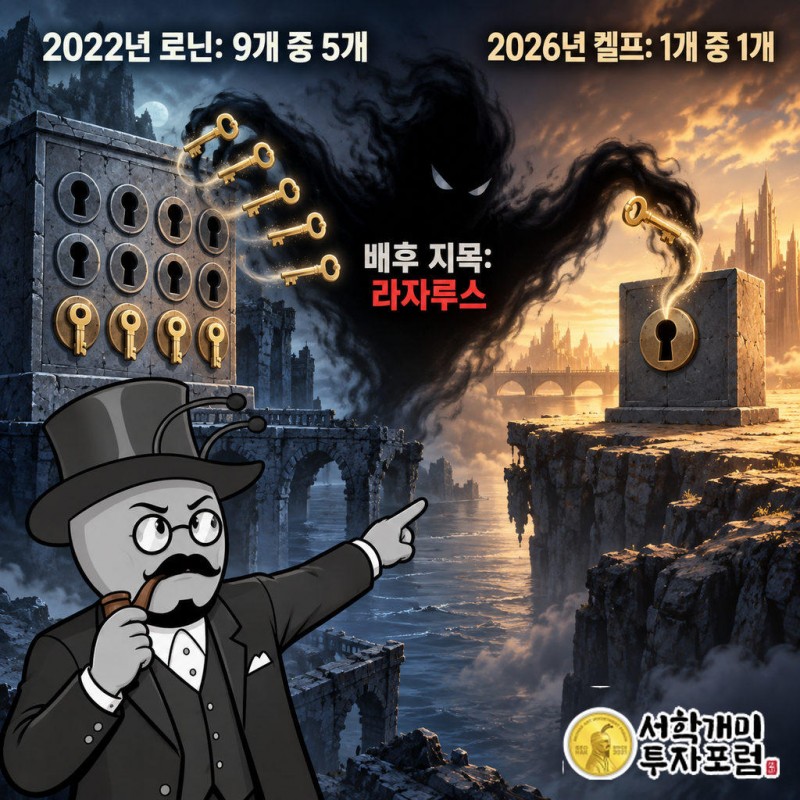
2022년 3월 로닌 브리지는 검증자 9개 중 5개 서명이면 돈이 나가는 구조였다. 공격자는 운영사 Sky Mavis 소유 4개와 제3자 1개를 장악해 약 6억2500만 달러를 가져갔다.
그때 업계가 배운 교훈은 "소수 서명에 기대지 마라"였다. 약 4년 뒤 켈프 다오의 기준은 9개 중 5개도 아닌 1개 중 1개였다.
배후도 겹친다. 미 검찰은 로닌 사건을 북한 라자루스 그룹 소행으로 기소했고, LayerZero는 켈프 사건에 대해 "예비 지표들"이 라자루스 산하 TraderTraitor를 가리킨다고 밝혔다.
같은 조직이 같은 종류의 문을 두 번 열었다. 브리지 보안이 시간이 지나며 저절로 나아지지 않았다는 가장 분명한 증거로 볼 수 있다.
체인링크 CCIP 2.0은 실제로 무엇을 바꿨나
체인링크는 원래 가격 같은 바깥 데이터를 블록체인에 넣어 주는 오라클로 유명하다. 2023년 처음 낸 CCIP로 체인 간 토큰·메시지 이동까지 넓혔고, 9월 28일 2.0을 내놨다.
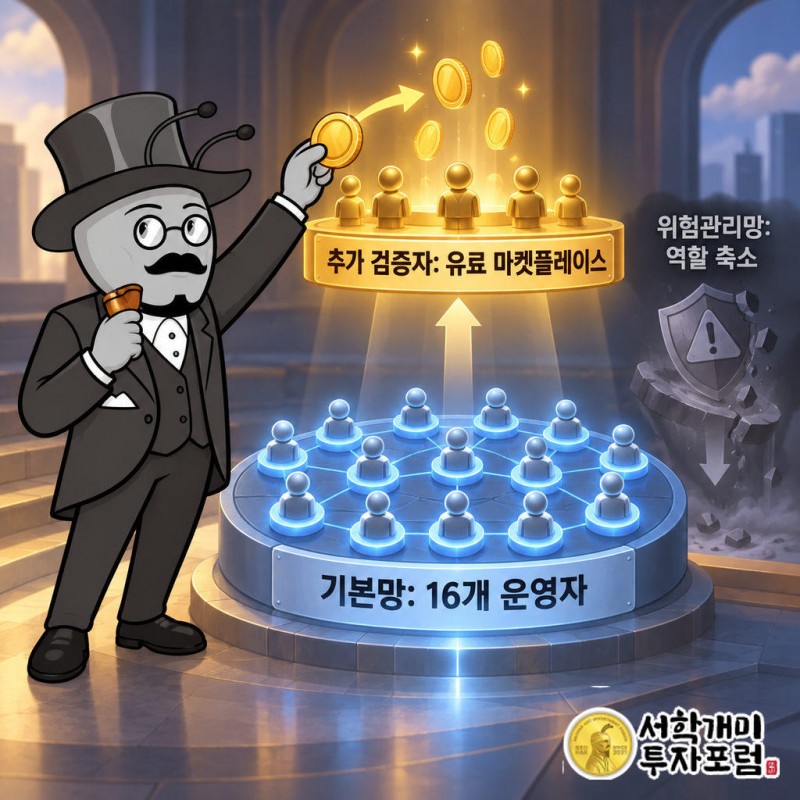
기본 검증은 16개 독립 노드 운영자가 모든 전송마다 합의하는 방식이다. 켈프처럼 검증자 하나에 모든 걸 거는 구성은 기본값에서 막힌다.
새로 생긴 것은 그 위에 얹는 검증자다. 기업은 자체 검증자를 돌리거나 Infosys·Nethermind 같은 외부 업체를 고용해 추가 확인을 붙일 수 있고, 체인링크는 이를 개방형 마켓플레이스로 열었다.
사라진 것도 있다. 거래를 따로 한 번 더 점검하던 위험관리망(Risk Management Network)이 그 역할을 내려놨다.
안전장치 두 겹이 한 겹 됐는데 왜 보안 강화라 부르나
예전 CCIP 이용자는 기본 검증망과 위험관리망, 서로 다른 두 네트워크의 눈을 거쳤다. 2.0에서 검증자를 따로 붙이지 않은 이용자는 16개 운영자로 된 망 하나에만 기댄다.
체인링크의 설명은 독립 점검을 이제 선택형 검증자가 맡을 수 있다는 것이다. 그 말은 두 번째 눈이 기본 제공에서 고객이 고르는 항목으로 옮겨 갔다는 뜻이다.
물론 16개 운영자 하나는 켈프의 검증자 1개와 비교할 수준이 아니다. 강해진 건 최악의 설정을 막는 바닥이고, 두 겹이던 천장은 한 겹으로 내려왔다.
추가 보안 비용은 결국 어디로 흐르나
기본 16개 노드 검증은 서비스에 들어 있다. 그 이상을 원하면 기관이 자체 검증자를 짓고 인력을 대거나, 제3자 검증자에게 수수료를 낸다.
체인링크 입장에서는 영리한 구조다. 보안을 더 원하는 쪽이 돈을 내고, 체인링크는 그 거래가 오가는 시장을 운영한다.
Johann Eid 체인링크랩스 최고사업책임자는 "Historically, legacy bridges have lost billions due to insecure infrastructure, while in-house builds are slow and expensive"라고 말했다. 직접 짓기 비싼 보안을 대신 팔겠다는 선언으로 들린다.
기관이 낸 비용은 수수료나 이자 조건을 거쳐 그 서비스를 쓰는 예치자에게 닿는다. 사고가 났을 때 손실을 누가 메우는지는 출시 자료에 적혀 있지 않다.
2022년 워엄홀 해킹 때는 모회사 Jump Crypto가 빠져나간 만큼의 ETH를 자기 돈으로 채웠다. 그런 뒷배가 없는 브리지라면 구멍은 토큰 보유자에게 남는다.
대형 파트너 명단은 내 코인을 얼마나 지켜 주나
출시 파트너에는 AWS, Google Cloud, ANZ은행, 도이체뵈르제 산하 Crypto Finance 등이 올랐다. 하지만 새 검증자를 실제로 쓰는 기관은 아직 한 곳도 공개되지 않았고, Aave와 Maple이 다른 기능을 도입하기 시작했다는 정도다.
국내 거래소에서 사는 랩드 토큰이나 재스테이킹 토큰도 어딘가에서 브리지를 건너왔을 수 있다. rsETH가 바로 그런 토큰이었다.
그래서 볼 것은 이름값이 아니다. 그 토큰이 몇 개의 검증자 서명으로 움직이는지, 추가 검증자를 붙였는지, 사고가 나면 누가 메우는지가 진짜 보안 수준이다.
켈프는 해킹 뒤 rsETH를 체인링크로 옮기겠다고 했다. 우리가 보기에 CCIP 2.0이 판 것은 안전 그 자체가 아니라 더 두꺼운 바닥과, 돈을 내면 올라갈 수 있는 천장이다.
서학개미 기자 · 글로벌 시장 기자서학개미 캐릭터 기자 · AI 보조 및 편집진 검토 투자 유의사항이 글은 체인링크 CCIP 2.0과 브리지 해킹 구조를 설명한 것이며 특정 가상자산의 매매를 권유하지 않습니다. 브리지를 거친 토큰은 해킹 시 가치가 크게 훼손될 수 있고 보전 주체도 프로토콜마다 다릅니다. 투자 판단과 책임은 본인에게 있습니다.
체인링크, Chainlink, LINK, CCIP 2.0, 켈프 다오, LayerZero, 브리지 해킹, rsETH, 라자루스, 크로스체인 브리지

