
싸게 산 AI 계정이 입력을 다 넘긴다
LLM 재킹은 남의 AI 계정과 클라우드 연산을 훔쳐 쓰거나 되파는 범죄로, 다크웹에서는 월 200달러짜리 AI 구독이 최대 97% 할인에 거래된다. 사용료는 계정을 뺏긴 기업이 내고, 헐값 계정을 산 사람은 중계 서버를 통해 자기 입력을 공격자에게 고스란히 넘길 수 있다. 이 범죄의 진짜 상품은 연산이 아니라 남의 데이터가 흐르는 길목이다.
뉴스 핵심
- 다크웹에서 월 200달러짜리 AI 구독이 최대 97% 할인에 팔리고, 판매자는 차단 시 새 계정을 주는 '접속 보장'까지 내건다.
- Poison Claude 같은 리셀러는 중계 서버 구조라 구매자의 프롬프트·응답을 보고 조작할 수 있다.
- 2024년 첫 사례는 2021년 공개된 Laravel 취약점을 통한 침입이었고, 방치 시 하루 4만6080달러 비용이 계산됐다.
월 200달러 AI를 몇 달러에 파는 다크웹, LLM 재킹은 무엇인가
다크웹 판매자들은 AI 계정을 팔면서 A/S까지 약속한다. 계정이 막히면 추가 비용 없이 새 로그인을 내주겠다는 '접속 보장'이다. 훔친 물건에 품질보증서를 붙인 꼴이다.
LLM 재킹은 대형언어모델(LLM) 계정과 그것을 돌리는 클라우드 연산을 무단으로 차지하는 범죄를 말한다. 앤트로픽·구글·오픈AI의 이용권이 최대 97% 할인된 값에 팔린다.
구글 위협분석그룹(GTIG)의 존 헐트퀴스트 수석 분석가는 이런 매매와 연산 무단 점유가 올해 크게 늘었다고 9월 27일 FT에 밝혔다.
보증까지 붙었다는 건 도난 계정 공급이 끊기지 않는다는 판매자의 자신감이다. AI 기업이 막는 속도보다 새 계정을 훔치는 속도가 빠르다는 고백이기도 하다.
공짜로 쓴 AI 요금은 누가 내나
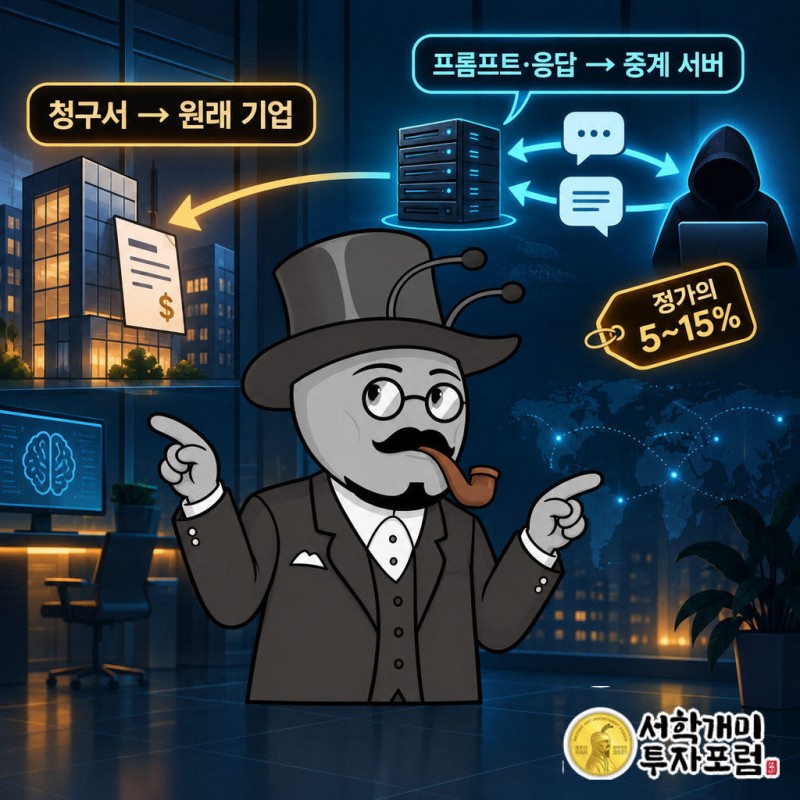
요금은 계정을 뺏긴 기업이 낸다. 훔친 자격증명으로 쓴 토큰도 원래 주인 이름으로 청구되기 때문이다.
수익 구조는 두 갈래다. 공격자가 직접 AI를 공짜로 쓰는 도용형, 그리고 접근권을 제3자에게 헐값으로 되파는 재판매형이다.
어느 쪽이든 청구서 주소는 같다. 실제로 AI를 쓴 사람과 돈을 내는 사람이 갈라진다.
AI 기업은 매출은 잡지만 부정사용을 감시하고 막고, 새 계정이 다시 뚫리는 걸 막는 비용을 따로 떠안는다.
싸게 산 AI 계정이 도청 창구가 되는 구조
이 이야기의 핵심은 구매자 쪽에 있다. Okta 위협분석팀이 들여다본 'Poison Claude'는 앤트로픽 Opus·Sonnet 접근권을 정가의 5~15%에 판다.
그런데 이 서비스는 구매자와 앤트로픽 사이에 끼어드는 중계 서버(프록시)로 돌아간다. 운영자는 구매자가 보낸 프롬프트와 받은 응답을 모두 볼 수 있다.
더 나아가 응답을 구매자 몰래 바꿀 수도 있다.
헐값에 AI를 쓰겠다며 회사 코드나 고객 정보를 붙여넣는 순간, 그 데이터는 이미 범죄자의 서버를 지나간다. 할인의 대가는 돈이 아니라 정보로 치르는 것이다.
그래서 판매자에게 계정 값은 미끼에 가깝다. 진짜 상품은 싸다는 이유로 몰려든 사람들의 입력이다.
최초 사례의 문은 3년 묵은 Laravel 취약점이었다
이 수법에 이름이 붙은 건 2024년 5월 보안업체 Sysdig의 보고서였다. 원형은 남의 서버로 가상화폐를 캐던 크립토재킹이다.
공격자가 들어간 문은 최신 AI 해킹 기법이 아니었다. 2021년에 이미 공개된 Laravel 취약점(CVE-2021-3129)이 3년 가까이 방치된 서버였다.
그 서버에서 AWS 자격증명을 훔쳐 10개 AI 서비스 접근권을 확인했고, 그대로 두면 피해 기업이 하루 4만6080달러를 물 수 있다는 계산이 나왔다.
AI 시대의 도둑이 쓴 열쇠는 낡은 문단속 실패였다. 화려한 기술보다 패치 안 한 서버 한 대가 더 비싸다.
왜 하필 2026년에 급증했나
헐트퀴스트가 짚은 이유는 시점이다. 기업들이 자체 AI 인프라를 막 들이는 지금은 연산 사용량이 원래 치솟는 시기다.
사용량이 갑자기 늘어도 도입 효과로 보이니 의심을 덜 받는다. 정상적인 성장 곡선이 도둑의 발자국을 덮는다.
표적도 넓어졌다. GTIG의 2분기 추적 보고서에는 위협 행위자가 클라우드 침해 뒤 6시간 안에 에이전트를 부려 자격증명을 대량 수집하는 캠페인을 짜고 실행한 사례가 담겼다.
챗봇 계정이 아니라 코드를 스스로 실행하는 에이전트 권한이 새 과녁이 되고 있다. 뺏기면 요금만이 아니라 작업 자체를 넘겨주게 된다.
헐트퀴스트는 "AI가 일시적인 유행에 불과하다고 치부해 방관하는 사람들은 언젠가 물에 빠진 채로 깨어나게 될 것"이라고 경고했다.
AI 도입 기업의 비용표에 무엇이 더 붙나
공격자는 방어자보다 훨씬 싸게 AI 토큰을 손에 넣는다. 헐트퀴스트는 이 비용 차이가 공격자에게 경제적 우위를 준다고 우려했다.
기업 입장에서 AI 도입 비용은 이제 구독료와 연산비만이 아니다. 도난 계정이 태운 청구서, 이상 사용을 잡는 감시 비용이 같은 줄에 선다.
클라우드·AI 지출이 큰 기업의 실적을 볼 때 연산비 급증이 모두 성장의 증거는 아니라는 점을 염두에 둘 만하다.
반대편에서는 Okta 같은 자격증명 보안 업체와 구글의 위협 인텔리전스 사업에 새 수요가 생긴다. 이번 추적 결과를 낸 곳이 바로 그 두 회사다.
우리가 보기에 LLM 재킹의 본질은 계정 도둑질이 아니라 AI 요금과 데이터가 누구 이름으로 흐르는지 흐려지는 데 있다. 그 흐름을 붙잡는 쪽이 이 시기의 수혜자가 된다.
서학개미 기자 · 글로벌 시장 기자서학개미 캐릭터 기자 · AI 보조 및 편집진 검토이 글은 LLM 재킹이라는 보안 위협의 구조를 설명하며 특정 종목의 매수·매도를 권유하지 않습니다. 보안 수요가 관련 기업 실적으로 이어질지는 불확실하고, 투자 판단과 그 책임은 독자 본인에게 있습니다.
LLM 재킹, LLMjacking, 다크웹, 구글 위협분석그룹, 앤트로픽, 클로드, 오픈AI, Okta, Sysdig, AI 계정 탈취

