
샌즈랩은 왜 무료 백신을 내놓았나… 거둔 악성코드가 위협정보 제품이 된다
10월 6일 샌즈랩(411080)은 전 거래일보다 30% 오른 8,970원, 상한가로 장을 마쳤습니다. 거래량은 580만6010주로 직전 20거래일 평균의 3.1배였고, 같은 날 보안주 가운데 라온시큐어도 상한가에 올랐습니다.
PC에 무료 백신 하나쯤 깔아 본 분은 많습니다. 샌즈랩도 그런 백신을 개인에게 공짜로 내놓았습니다. 이름은 MAX입니다.
이 백신은 돈을 벌려고 나온 물건이 아닙니다. MAX에서 거둔 새 악성코드는 회사의 위협정보 플랫폼 CTX로 보내집니다. 샌즈랩은 백신 회사가 아닙니다. 공격의 흔적을 모아, 고객마다 다른 모양으로 깎아서 파는 회사입니다.
투자 참고용 · 작성 기준일 2026년 10월 6일
무료 백신이 거둔 악성코드는 CTX에서 공격자의 이름표를 답니다
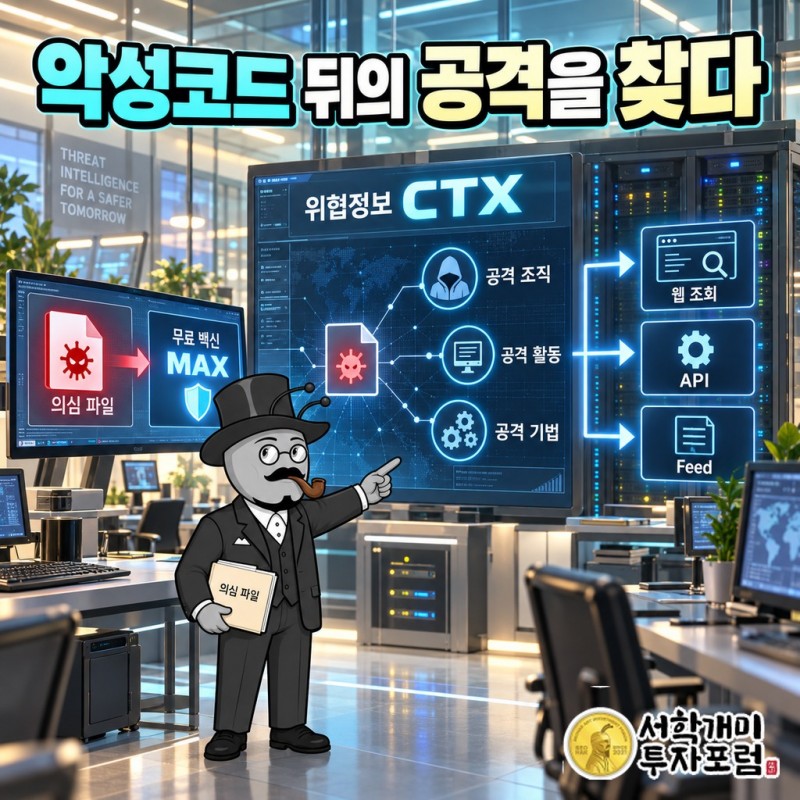
보안 담당자가 의심스러운 파일 하나를 CTX에 넣는 장면을 떠올려 보면 됩니다. 돌아오는 것은 "위험하다"는 한 줄이 아닙니다. 그 파일이 어느 공격 조직의 어떤 공격 활동에 쓰였고, 어떤 기법과 엮여 있는지가 함께 나옵니다.
파일만이 아닙니다. 공격에 쓰인 IP, 도메인, 인터넷 주소(URL)도 같은 방식으로 조회합니다. 담당자는 파일 하나의 판정에서 시작해 그 뒤에 있는 공격의 흐름 전체를 거슬러 올라갈 수 있습니다.
파는 방식은 세 가지입니다. 사람이 웹 화면에서 직접 찾아보는 방식, 고객의 다른 시스템이 자동으로 물어보는 API, 새 위협정보를 끊임없이 흘려보내는 Feed입니다.
이 세 갈래가 돈의 길을 정합니다. 화면은 보안 담당자가 쓰고, API와 Feed는 다른 회사의 보안 제품 속으로 들어갑니다. 샌즈랩의 주요 고객군에 공공기관, 민간기업과 함께 IT 보안기업이 들어 있는 이유가 여기 있습니다. 경쟁사도 이 회사의 손님이 될 수 있습니다.
김기홍 대표는 2024년 인터뷰에서 CTX의 데이터 수집·분석을 다른 보안 기술의 기반으로 내세웠습니다. 같은 자리에서 소개한 MDX가 그 예입니다. 업무 시스템과 연동해 전자문서나 실행 파일이 아닌 파일 속에 숨은 공격을 찾는 제품이고, 대표는 이를 아직 알려지지 않은 공격을 잡는 AI 제품으로 설명했습니다.
학생 벤처 시절부터 쌓은 표본을 나라가 AI 학습 재료로 씁니다
이 데이터의 출발은 2003년 연세대학교 학생 벤처 세인트시큐리티시스템입니다. 2004년 법인 세인트시큐리티가 됐습니다. 회사는 스스로의 역사를 한 줄로 설명합니다. 오래 쌓은 악성코드 분석 데이터가 위협정보 서비스의 바탕이 됐고, 그것이 다시 보안 AI 모델의 학습 자산이 됐다는 것입니다.
세인트시큐리티 시절에는 회원끼리 위협정보를 나누는 국제 연합 CTA(Cyber Threat Alliance)에 제휴 회원으로 가입했습니다. 같은 발표에 Sophos의 가입도 함께 실렸습니다.
2021년 7월 1일 회사 이름이 샌즈랩으로 바뀝니다. 당시 보도는 보안(S), 인공지능(A), 네트워크(N), 데이터(D)를 잇는 생태계를 만들겠다는 뜻을 이름에 담았다고 전했습니다. 회사가 공시에 적은 변경 사유는 회사 이미지 제고입니다.
이름 속 D가 가장 먼저 돈이 된 곳은 공공입니다. 샌즈랩은 국가 AI 보안 데이터 공급 사업을 5년 연속 맡았다고 2025년에 발표했습니다. 같은 발표에는 한국인터넷진흥원(KISA)이 지난 4년간 누적 23억 건의 데이터셋을 구축했다는 설명이 함께 실렸습니다.
사업보고서에도 계약이 남아 있습니다. 한국인터넷진흥원과의 사이버보안 AI데이터셋 최신화 및 활용강화 계약은 2025년 6월 23일부터 12월 19일까지였습니다.
2025년 9월 KISA 서울 청사 설명회에서는 이 데이터를 실제 보안 현장에서 써 보는 실증이 소개됐습니다. EXE·PDF·ELF 파일과 도메인이 악성인지 가려내는 모델, 국가 배후 해킹 조직(APT)을 판별하는 모델입니다. 기관 담당자는 데이터셋, API, KISA의 위협정보 공유 시스템 C-TAS 화면으로 이 결과를 씁니다.
인신교 샌즈랩 이사는 이 자리에서 "실시간 위협 대응은 단순한 기술 개발이 아닌 국가 보안 체계의 패러다임 전환"이라고 말했습니다. 데이터를 만들어 넘기는 데서 끝내지 않고, 현장 담당자 손에서 돌아가게 만드는 쪽으로 일의 범위가 넓어지고 있습니다.
그 데이터를 회사 내부망에 꽂으면 NDR 'MNX'가 됩니다
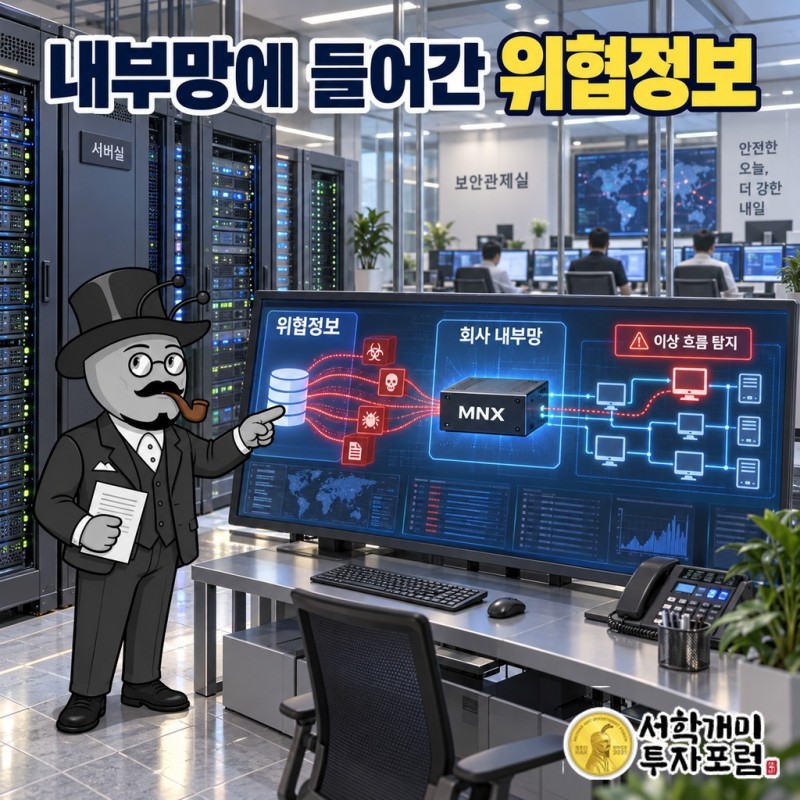
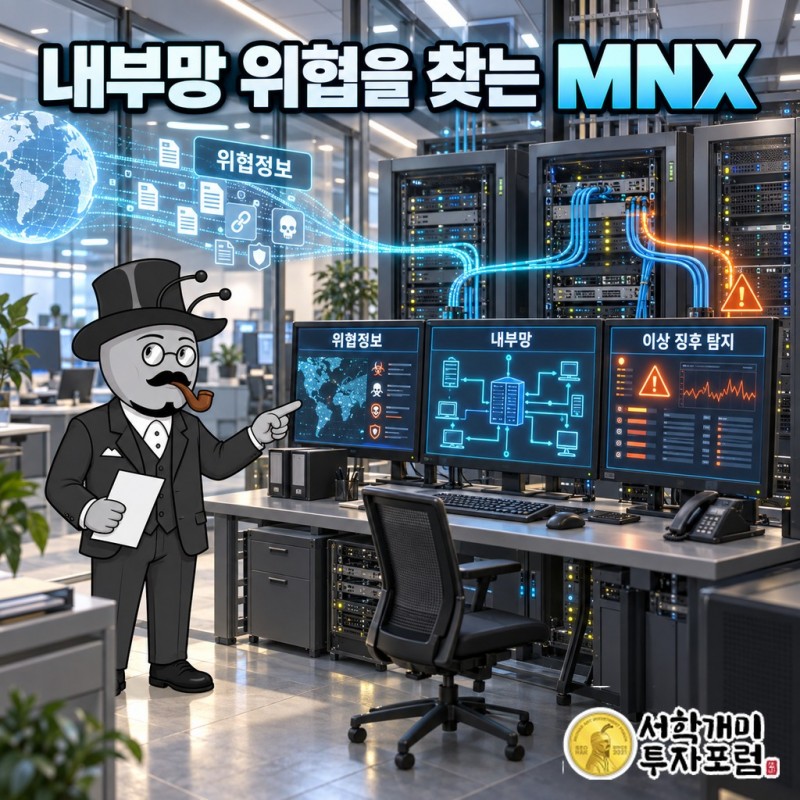
CTX가 "이 파일은 누구 것인가"에 답한다면, MNX는 "이 공격이 우리 회사 안에서 어디로 움직였나"에 답합니다. 회사 안팎을 오가는 네트워크 통신을 들여다보고 위협을 찾아내는 장비입니다. 업계에서는 이런 제품을 NDR이라고 부릅니다.
설치 방식이 이 제품의 성격을 보여 줍니다. MNX는 고객의 실제 통신 길목에 끼어들지 않습니다. 스위치의 통신 복사 기능(SPAN)이나 트래픽 복사 장치(TAP)로 복제한 통신을 옆에서 받아 분석합니다. 서비스가 도는 길은 건드리지 않고 바깥에서 지켜보는 셈이라, 공장 생산설비를 돌리는 제조·산업제어망에서도 같은 방식을 씁니다.
MNX는 통신 기록을 세션, 기기, 오간 파일로 묶어 둡니다. 그래서 공격이 어느 PC에서 시작해 어느 기기로 옮겨 갔는지 따라갈 수 있습니다. 고객망의 평소 통신 모습을 학습해 그와 다른 움직임을 찾고, REST API나 Syslog로 고객이 이미 쓰는 보안 체계와 연결됩니다.
2026년 4월 21일 회사가 발표한 구조에서 앞의 데이터가 이 장비와 만납니다. MNX에 CTX 위협정보와 계정 유출 알림(IDPW)을 연결했습니다. 저장해 둔 통신 표본을 최신 위협 지표로 다시 조회하는 기능도 넣었습니다.
이 기능이 이 회사의 핵심입니다. 오늘 MAX가 처음 본 악성코드 주소가 CTX에 올라오면, 지난주 어느 회사 내부망에서 아무도 의심하지 않았던 통신이 다시 걸러질 수 있습니다. 데이터가 쌓일수록 장비가 과거를 다시 읽습니다.
같은 발표에 MNX가 이미 깔린 환경도 적혀 있습니다. 대규모 10G망, 외부와 내부가 맞닿는 DMZ 구간, 여러 곳으로 나뉜 네트워크입니다. 내부의 감염 PC, 허락받지 않은 정보 반출, 계정 탈취 시도를 분석한 운영 사례를 소개했습니다. 사람이 경보를 대신 봐 주는 운영 지원 서비스(MDR)로 넓히는 것은 회사가 밝힌 다음 방향입니다.
MNX가 찾아간 두 고객: 국내 은행과 IT 직원 없는 일본 소기업
2026년 9월 17일 샌즈랩은 국내 제1금융권 은행들의 MNX 도입 추진을 발표했습니다. 국산과 글로벌 NDR 제품을 놓고 겨룬 평가에서 선택됐다는 것이 회사 설명입니다. 회사는 은행 이름과 계약 금액은 밝히지 않았습니다.
은행이 요구한 것은 화려한 탐지가 아니었습니다. 사고가 났을 때 통신 흔적을 꺼내 보고, 여러 항목으로 나눠 검색하고, 자동 대응 시스템(SOAR) 같은 기존 장비와 엮는 일입니다. 회사는 고객망과 정책에 맞춘 기능 수정, 국내 개발·기술지원, 외부로 데이터를 내보내지 않는 자체 로컬 언어모델을 경쟁력으로 들었습니다.
신승철 샌즈랩 수석은 "이번 평가는 MNX가 처음부터 지향해 온 분석가 중심의 개발 방향을 확인해준 결과"라고 했습니다. 은행 보안 담당자는 경보 하나보다, 경보와 통신 흔적을 이어서 해석할 수 있는 도구를 산다는 얘기입니다.
공공 시장 문턱은 인증으로 넘었습니다. CTX와 MNX는 2024년 GS인증 1등급을 받았고, 품질 시험은 한국화학융합시험연구원(KTR)이 맡았습니다. 회사는 당시 조달 등록을 추진해 공공 공급을 넓히겠다고 했습니다.
일본에서 MNX를 기다린 고객은 정반대입니다. IT 관리 인력이 없는 중소·소호 사업장입니다. 샌즈랩은 이들을 위해 작은 MNX에 AI 어시스턴트 기능을 붙여 현지 파트너 파이오플랫폼·PSI와 공급하는 구조를 짰습니다. 은행 대규모망의 분석가가 아니라, 경보를 읽어 줄 사람이 없는 가게를 위한 상자입니다.
일본 사업은 단계를 밟았습니다. 2025년 3월 업무협약, 11월 14일 파이오플랫폼과의 총판 본계약, 그리고 12월 23일 MNX 1000대 수출 계약과 1차 출하입니다. 장비는 일본 중소기업 고객에게 순서대로 깔리고, 그 뒤 공급은 계획으로 남아 있습니다.
이 길은 대표가 말한 해외 전략 그대로입니다. 김기홍 대표는 2024년 "단품 판매 보다는 글로벌 기업들이 필요로 하는 독보적인 기술을 확보하고 그 기술을 제공하는 방향으로 천천히 진행해 나갈 예정입니다"라고 했습니다. 직접 일본 매장을 여는 대신 현지 유통망 위에 장비를 올렸습니다. 같은 인터뷰에서 그는 CTX·MNX의 제공 형태를 다양하게 하고 가격 문턱을 낮추겠다고도 했습니다.
매출표에서는 남의 시스템을 짓던 몫이 줄고 자기 데이터 몫이 커졌습니다
샌즈랩에는 사업이 둘 있습니다. 하나는 CTX·MNX 같은 자기 위협정보 제품(CTI)이고, 다른 하나는 여러 보안 제품과 IT 장비를 고객 요구에 맞춰 하나의 시스템으로 지어 주는 SI입니다. 제품은 고객과 직접 계약하고, SI는 외부 용역업체를 통해 제공합니다.
2025년 한 해 매출에서 SI는 67.39%, CTI는 32.61%였습니다. 2026년 반기보고서에서는 상반기 6개월 동안 CTI가 61.10%, SI가 38.90%입니다. 1년치와 반년치를 나란히 놓은 비교지만, 판매의 무게중심이 남의 제품을 엮는 일에서 자기 데이터를 담은 제품으로 넘어온 모습은 분명합니다.
같은 보고서의 제품별 표로 나눠 보면 2026년 상반기 MNX가 38.99%, CTX가 33.57%입니다. 데이터 자체를 파는 CTX보다, 그 데이터를 고객 내부망에 꽂아 넣은 MNX가 더 많이 팔렸습니다.
상반기 매출의 18.14%는 A사, 17.45%는 B사, 15.69%는 C사에서 나왔습니다. 세 곳이 절반을 조금 넘고, 나머지 48.72%가 그 밖의 고객입니다. 회사는 이 세 곳의 이름을 공시하지 않았습니다.
이름이 드러난 계약은 따로 있습니다. 한국정보인증의 공공기관 납품용 소프트웨어 공급(2024년 12월 27일~2025년 4월 30일), 앞서 본 한국인터넷진흥원 데이터셋 계약, 그리고 생성형 AI 기반 침해대응 체계 구축 및 실증(2025년 10월 20일~2026년 3월 19일)입니다.
계약은 주로 1년 단위 계약과 짧은 프로젝트입니다. 회사는 고객마다 요구와 사용량이 달라 한 가지 가격표로 값을 매기기 어렵다고 공시했습니다. 은행에는 기능을 고쳐 주고, 일본 소호에는 작은 상자를 보내는 회사라면 당연한 결과입니다.
AI를 들이는 회사 앞에도 같은 방식으로 문을 냅니다
이제 샌즈랩은 AI를 지키는 쪽으로도 제품을 냈습니다. GLX는 기업이 AI 서비스를 쓸 때 들어가는 질문, 나오는 답변, AI가 참고하려고 가져온 문서를 검사합니다. 질문에 숨은 악성 지시를 걸러 내고, 답변에 개인정보·기밀·소스코드가 섞여 나가지 않게 조직 정책대로 막습니다.
FAKECHECK는 얼굴을 바꾸거나 생성형 AI로 만든 이미지인지 가려냅니다. 판단에 영향을 준 얼굴 부위를 표시하고, 왜 그렇게 봤는지 문장으로 설명합니다. 회사가 든 쓰임새는 금융·핀테크의 가입, 계정 복구, 비대면 본인확인에서 제출된 얼굴 사진 검사, 그리고 뉴스·SNS 인물 사진 검증입니다.
2025년 3월 7일에는 에이아이딥 지분 80.91%를 사들여 종속회사로 편입했습니다. 연결 재무제표에 묶이는 회사가 하나 늘었습니다.
제품 이름은 계속 늘어나지만 뿌리는 하나입니다. 2003년 학생 벤처가 모으기 시작한 공격의 표본입니다. 그 표본은 KISA에서는 학습 데이터가, 보안 담당자 화면에서는 공격 조직의 이름표가, 은행과 일본 소호의 네트워크에서는 MNX라는 상자가 됩니다.
그래서 이 회사의 가장 값싼 제품이 가장 중요한 제품입니다. 누군가의 PC에 공짜로 깔린 백신 하나가, 어느 회사 서버실 스위치 옆 상자의 기억을 오늘도 새로 고칩니다.
출처
- 샌즈랩 투자정보·종목코드 411080
- 샌즈랩 제23기 반기보고서(2026.06), 2026-08-14 제출
- 샌즈랩 제22기 사업보고서(2025.12), 한국거래소 KIND
- 샌즈랩 제23기 분기보고서(2026.03), 한국거래소 KIND
- 샌즈랩 제21기 사업보고서(2024.12), 한국거래소 KIND
- 샌즈랩 CTX 제품 설명
- 샌즈랩 MNX 제품·설치 및 연동 설명
- 샌즈랩 GLX 제품 설명
- 샌즈랩 FAKECHECK 제품 설명
- 샌즈랩 기업 개요·연혁
- 김기홍 대표 인터뷰(데일리시큐, 2024-07-19)
- CTX·MNX GS인증 1등급 획득(2024-05-27)
- 2025 사이버보안 AI 데이터셋 실증 참여 설명회(2025-09-19)
- MNX의 CTX·IDPW 연계 및 MDR 확장(2026-04-21)
- 제1금융권 MNX 도입 추진(2026-09-17)
- 바이라인네트워크, MNX 일본 공급·현지 협약(2025-04-04)
- 바이라인네트워크, MNX 일본 총판 계약(2025-11-14)
- 더벨, MNX 1000대 수출 계약·1차 출하(2025-12-23)
- 전자신문, 세인트시큐리티의 샌즈랩 사명 변경(2021-07-01)
- Cyber Threat Alliance, Sophos·Saint Security 제휴 회원 가입 발표
- 매경이코노미, 2026-10-06 보안주 마감 기사
- 샌즈랩 일별 거래량(네이버 증권)
작성 기준일 2026년 10월 6일. 이 글은 특정 종목의 매수·매도를 권유하지 않습니다.
샌즈랩, 샌즈랩 주가, 샌즈랩 사업, 샌즈랩 뭐하는 회사, 샌즈랩 실적, 샌즈랩 상한가, 411080, 샌즈랩 411080, 오늘 이 종목 왜

