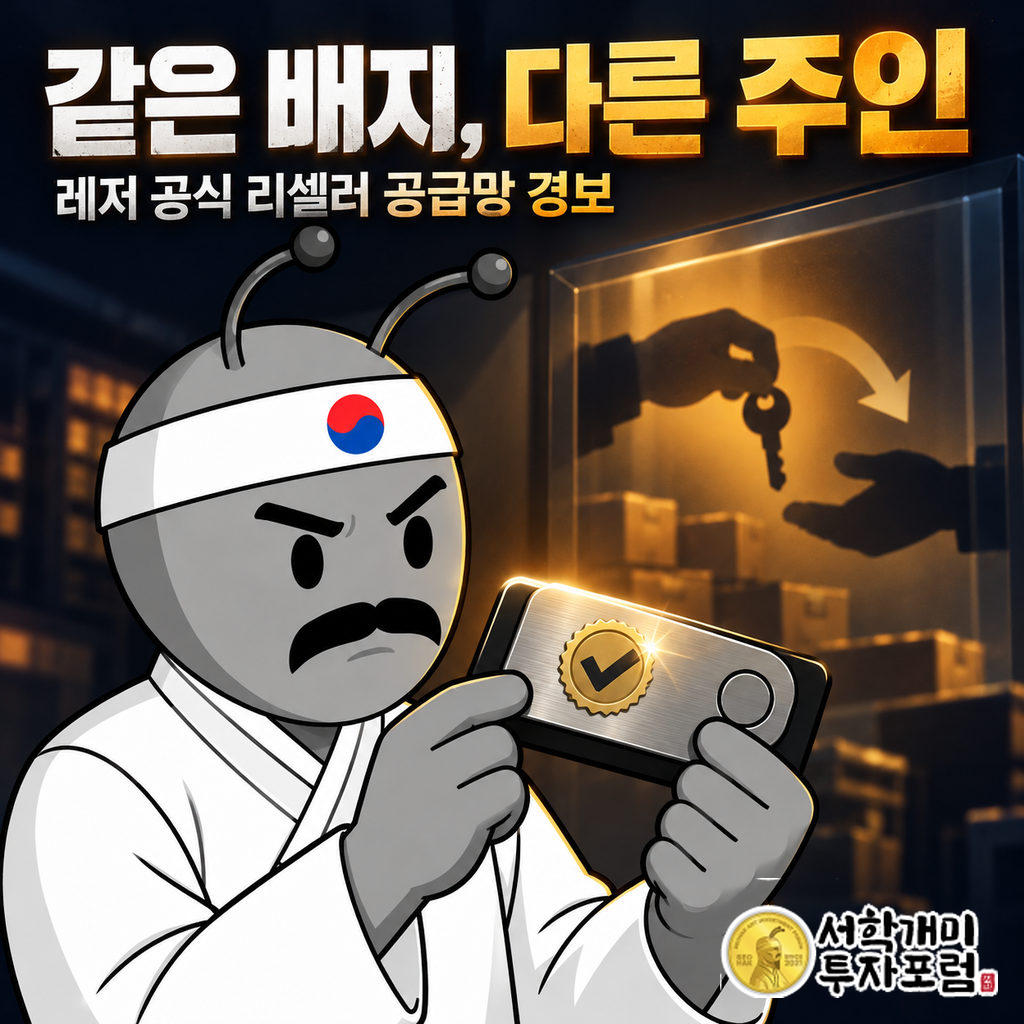
레저(Ledger)는 동남아 공식 리셀러 CryptoBilis에 판매·배송 중단을 지시하고 최근 90일 구매자에게 기기를 켜지 말라고 권고했다. 연구자들은 손실을 7,200만~8,600만 달러 이상으로 본다. 이 사건의 핵심은 해킹 기법이 아니라, 공식 인증 간판은 그대로인데 그 뒤의 주인이 바뀌어 있었다는 공급망의 빈틈이다.
레저 하드웨어 지갑 도난, 공식 리셀러의 주인이 이미 바뀌어 있었다
뉴스 핵심
- 레저는 CryptoBilis 판매·배송을 멈추고 최근 90일 구매자에게 기기 활성화 중단을 권고했다.
- 손실 추정치는 독립 연구자들의 것이며 레저는 규모와 연관성을 검증하지 않았다.
- 리셀러 소유권이 2026년 인수 뒤 바뀌었고 기기에는 통신 칩을 단 모듈이 있었다는 분석이 나왔다.
레저는 왜 피해가 확인되기도 전에 판매부터 멈췄나
레저가 먼저 움직인 것은 손실 규모가 확정돼서가 아니다. 공식 리셀러가 판 기기라는 공통점 하나가 드러난 순간, 기다리는 비용이 멈추는 비용보다 커졌기 때문이다.
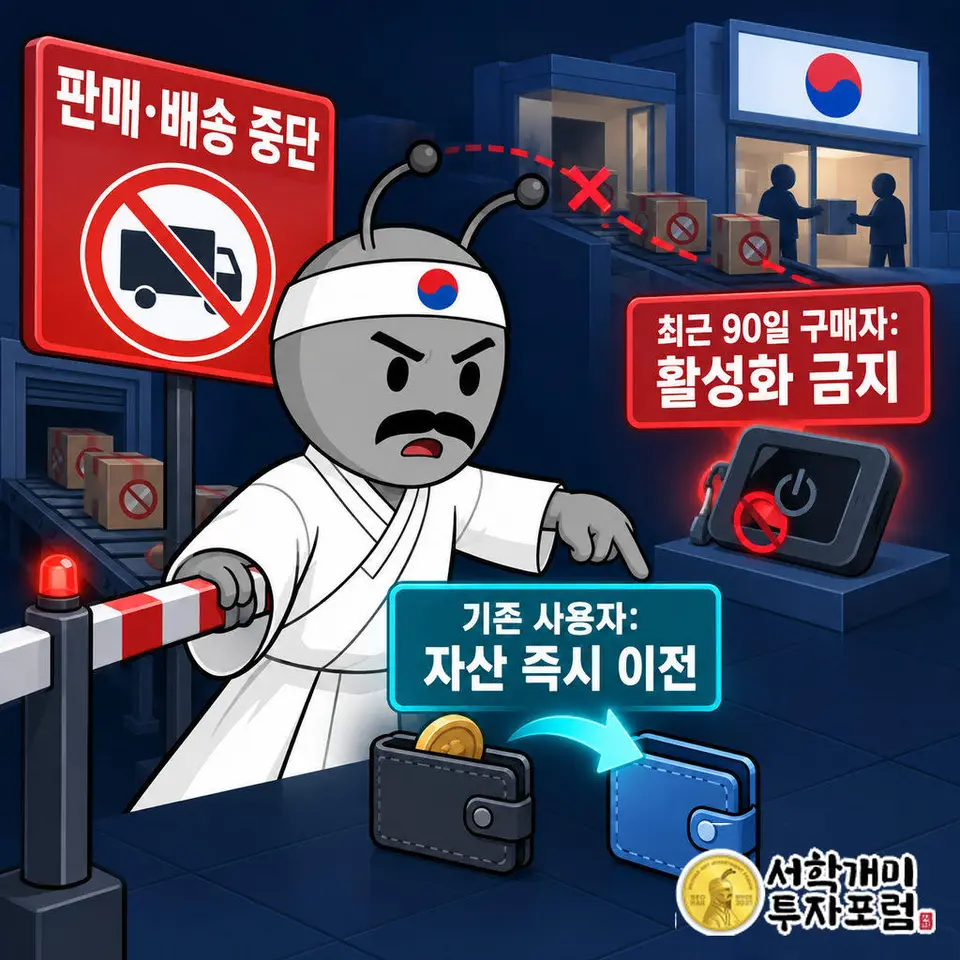
레저는 인도네시아·말레이시아·필리핀의 공식 리셀러 CryptoBilis에 판매와 배송을 멈추라고 지시했다. 최근 90일 안에 이곳에서 기기를 산 고객에게는 아예 활성화하지 말라고 권고했다.
이미 쓰고 있는 사람에게는 새 복구 문구를 만든 새 레저 지갑으로 자산을 옮기라고 안내했다.
하드웨어 지갑에서 복구 문구가 새면 기기를 바꿔도 소용없다. 자산 이전 권고는 문구 자체가 이미 남의 손에 있을 수 있다는 전제에서 나온 조치로 읽힌다.
손실 추정 7,200만 달러와 8,600만 달러, 누가 센 숫자인가
숫자는 레저가 아니라 온체인 조사자들에게서 나왔다. tanuki42는 7,200만 달러 이상의 도난과 연관됐다고 보는 주소 8개를 찾아냈다.
또 다른 연구자 Specter는 비트코인·이더리움·트론에 걸친 손실을 8,600만 달러 이상으로 추산했다.
레저는 이 손실 규모를 검증하지 않았고, 의심 거래와 CryptoBilis의 연관성도 아직 확인하지 못했다고 밝혔다. 자사 인프라와 서비스는 침해되지 않았고, 직판 채널 기기에서는 비슷한 신고가 없었다는 입장이다.
그래서 이 사건의 무게중심은 레저 본사가 아니라 그 바깥의 유통 고리로 옮겨 간다.
CryptoBilis 간판 뒤 주인은 언제 바뀌었나
CryptoBilis는 2020년 쿠알라룸푸르에서 세워져 세 나라에서 레저 공식 리셀러로 올라 있던 업체다.
이 회사는 2026년 3월 인수됐다. 8월 3일부터는 중국 헤이룽장성에 등록된 'Jiaming'이라는 인물이 지분 100%를 가졌고, 전임 경영진은 인수 뒤 실제 운영 통제권을 잃었다고 공개적으로 밝혔다.
공식 인증이라는 표시는 그대로였다.
소비자가 믿은 것은 레저의 보증이었는데, 그 보증이 가리키던 회사의 주인은 이미 다른 사람이었다. 제조사가 유통사의 소유구조 변경을 실시간으로 확인할 장치가 없었다는 사실이 이 사건으로 드러났다.

기기 안에서 발견된 통신 칩은 무엇을 했나
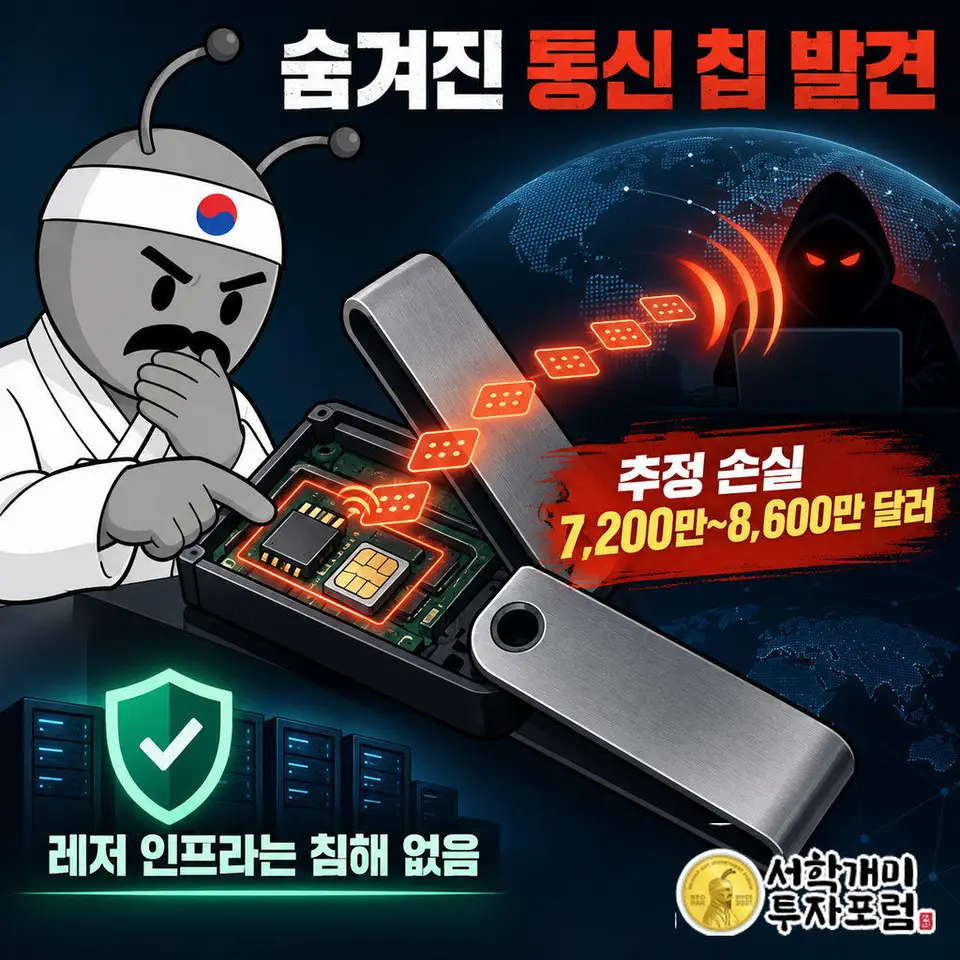
분석된 기기에서는 SIM·eSIM 칩을 품은 스파이 모듈이 나왔다. LTE 통신으로 사용자가 초기 설정 때 입력하는 복구 문구를 한 글자씩 기록해 외부 서버로 보내도록 설계됐다는 분석이다.
하드웨어 지갑의 장점은 인터넷에서 떨어져 있다는 데 있다. 그런데 기기 안에 휴대전화 회선이 하나 숨어 있었다면, 그 장점은 상자를 여는 순간부터 사라진다.
레저 서버가 멀쩡하다는 해명과 손실 신고가 함께 성립할 수 있는 이유가 여기에 있다. 공격 지점이 본사 시스템이 아니라 고객 손에 들어가기 전의 상자였기 때문이다.
2018년부터 이어진 레저 공급망 사건과 무엇이 다른가
2018년 연구자 Saleem Rashid는 Ledger Nano S가 설정 전에 물리적으로 변조될 수 있다는 것을 시연했다. 공급망 위험에 대한 첫 경고였다.
2020년 12월에는 레저 쇼핑몰 데이터베이스가 유출돼 100만 명 이상의 이메일이 노출됐다. 이 정보는 가짜 교체 기기를 우편으로 보내는 피싱에 쓰였다.
2023년 12월에는 Ledger Connect Kit 소프트웨어가 오염돼 디앱 사용자의 서명 거래가 탈취됐다.
세 사건은 모두 레저 자신의 무언가가 뚫린 일이었다. 이번에는 레저가 인증해 준 제3자의 주인이 바뀌면서 뚫렸다. 2018년의 경고가 개인 해커가 아니라 유통 회사를 통째로 사들이는 방식으로 현실이 된 셈이다.
자가보관 지갑 피해는 누가 물어주나
현재로서는 물어줄 곳이 없다. 하드웨어 지갑은 스스로 보관하는 자산이라 거래소 해킹 때처럼 보험이나 환불 체계가 없다.
레저는 자사 인프라 침해를 부인했고 공식 책임도 인정하지 않았다. CryptoBilis는 리셀러 마진을 받고 기기를 팔았다.
피해 추적은 보수 없이 움직이는 온체인 조사자와 Security Alliance(SEAL)의 자발적 대응에 기대고 있다. SEAL은 식별된 주소로 자금이 넘어간 피해자에게 사고 대응팀에 연락하라고 요청했다.
국내에서도 하드웨어 지갑을 해외 직구나 병행수입으로 사는 경우가 많다. 이번 사건에서 남는 교훈은 단순하다. 공식 인증 표시는 유통사의 오늘 주인까지 보증하지 않고, 사고가 나면 손실은 고스란히 구매자 몫이다.
자가보관의 위험은 거래소에서 개인으로 옮겨 온 것이 아니라, 상자가 공장을 떠나 내 손에 오기까지의 모든 고리로 흩어져 있었다.
뉴스 해설 · 동학개미 기자 ·
동학개미 기자 · 생활 밀착형 시장 기자서학개미 캐릭터 기자 · AI 보조 및 편집진 검토
투자 유의사항이 글은 레저 하드웨어 지갑 유통 사고를 설명한 것으로 특정 기기·가상자산의 매수나 매도를 권유하지 않습니다. 자가보관 자산은 사고 시 보상 체계가 없을 수 있으니 구매 경로와 보관 방식에 대한 판단과 책임은 이용자 본인에게 있습니다.
이어서 읽기
목록으로 돌아가지 않고 바로 이어서 읽어보세요.
같은 코너에서 더 읽기
코인셰어즈 부자 코인 설문, 조사를 낸 곳이 암호화폐 운용사다
코인셰어즈 설문에서 고액자산가 포트폴리오 내 암호화폐 비중은 평균 10%로 나왔다. 반면 자문가 단체 설립자 릭 에델먼은 실제로는 2~5%가 흔하다고 반박했다. 설문을 낸 곳이 암호화폐 운용사라는 점을 감안하면 10%는 수요의 실측치라기보다 업계가 바라는 방향에 가깝고, 내 비중은 남의 평균이 아니라 내가 견딜 수 있는 손실 폭으로 정해야 한다는 것이 우리 판단이다.
민와일 비트코인 생명보험, 3,750만 달러 투자자 명단에 생명보험사가 있다
민와일(Meanwhile)은 보험료와 사망보험금을 모두 비트코인으로 정하는 버뮤다 생명보험사이고, 이번에 베인캐피털 크립토 주도로 3,750만 달러를 조달해 누적 1억8,000만 달러가 됐다. 투자자 명단에 Apollo와 노스웨스턴 뮤추얼의 벤처 자회사가 들어 있다는 점에서, 이 거래는 비트코인이 거래 자산에서 상속·보험 자산으로 옮겨 가는 실험에 전통 보험업 자본이 직접 걸었다는 신호다.
코인베이스 USDT 자동 전환, 10월 30일까지 안 빼면 USDC 등으로 바뀐다
ESMA가 MiCA 미준수 스테이블코인을 정리하라고 하면서 그동안 열려 있던 수탁·이체 통로까지 닫았다. 최종 시한은 2027년 1월 8일이지만 코인베이스는 USDT·PYUSD 잔액을 10월 30일까지 빼라고 했고, 남은 잔액은 USDC 등으로 자동 전환한다. 거래만 막히는 것이 아니라, 보유자가 스스로 옮기지 않으면 거래소가 대신 바꿔 버리는 구조로 넘어갔다.
업비트·빗썸 대주주 지분 20% 상한… 팔 사람은 정해졌고 살 사람은 비어 있다
금융위가 검토하는 가상자산 거래소 대주주 지분 상한은 20% 수준이고, 업비트·빗썸·코인원·코빗 대주주가 모두 이 선을 넘습니다. 이억원 금융위원장은 거래소가 인가받는 금융 인프라가 되는 만큼 공공성이 필요하다며 외부 지시 의혹을 부인했습니다. 이 규제에서 진짜 쟁점은 지분을 파는 사람보다 그 지분을 사들일 사람이 누구냐입니다.