금감원 가상자산 28개사 점검 요구, 해킹 제재 근거는 약하다
금융감독원은 11월 20일 가상자산사업자 28개사에 IT자산·외부접점·API를 원점에서 다시 점검하라고 요구했다. 점검이 부실하거나 취약점을 방치해 사고가 나면 책임을 엄정히 묻겠다는 방침이다. 다만 현행 가상자산이용자보호법에는 해킹을 직접 제재하는 조항이 없어, 말의 무게는 디지털자산법 입법 속도에 달려 있다.
뉴스 핵심
- 금감원은 28개사에 IT자산·외부접점·API를 원점에서 점검하라고 요구하고, 부실 점검이나 방치로 사고가 나면 책임을 엄정히 묻겠다고 했다.
- 콜드월렛 비중은 규제 기준을 넘겼는데도 사고가 났다. 취약점은 남은 핫월렛과 외부접점에 있다.
- 현행법에는 해킹 직접 제재 조항이 없어, 책임 경고의 실효성은 디지털자산법 입법과 선례의 처리 속도에 달렸다.
금감원은 가상자산 28개사에 무엇을 요구했나
금융감독원은 11월 20일 오전 여의도 본원에서 국내 가상자산사업자 28개사의 정보보호최고책임자(CISO)와 보안 담당자를 불러 모았다. 전자금융업자, 온라인투자연계금융업자, 자산운용업계에 이어 이어 가는 업권별 릴레이 간담회의 하나다.
요구는 세 갈래다. 최근 국내 사업자의 침해사고 사례를 공유하고, '가상자산사업자 보안사고 비상 대응 가이드라인'을 충실히 이행하며, 전 금융권 외부접점 집중 점검에 철저히 대응하라는 것이다.
핵심은 마지막 문장에 있다. 점검 내용이 부실하거나 취약점을 방치해 침해사고가 나면 그 책임을 엄정히 묻겠다는 방침이다. 보안이 기술팀의 숙제에서 경영진이 서명하는 책임의 문제로 옮겨 가는 신호다.
AI가 찾아낸 취약점, 원점 점검이란 무엇인가
이종오 디지털·IT 부원장보는 최근 침해사고를 이렇게 규정했다. 시스템 안에 오래 있었지만 내·외부 누구도 탐지하지 못하던 취약점을, 공격자가 AI로 빠르게 찾아내 파고들었다는 것이다.
그래서 주문도 달라졌다. 그는 기존 점검 항목을 다시 체크하는 데 그쳐서는 안 되고, IT자산과 외부접점, API를 원점에서부터 빠짐없이 확인하라고 촉구했다. 지난해 점검표를 그대로 돌려 통과시키는 방식은 더 이상 면책이 안 된다는 뜻이다.
사람이 몇 주 걸려 찾던 빈틈을 AI가 빠르게 훑는다면, 방어 쪽도 같은 속도로 자산 목록부터 새로 만들어야 한다. 점검 주기와 범위가 이번 요구의 실질 내용이라고 볼 수 있다.
콜드월렛이 95%인데 왜 뚫리나
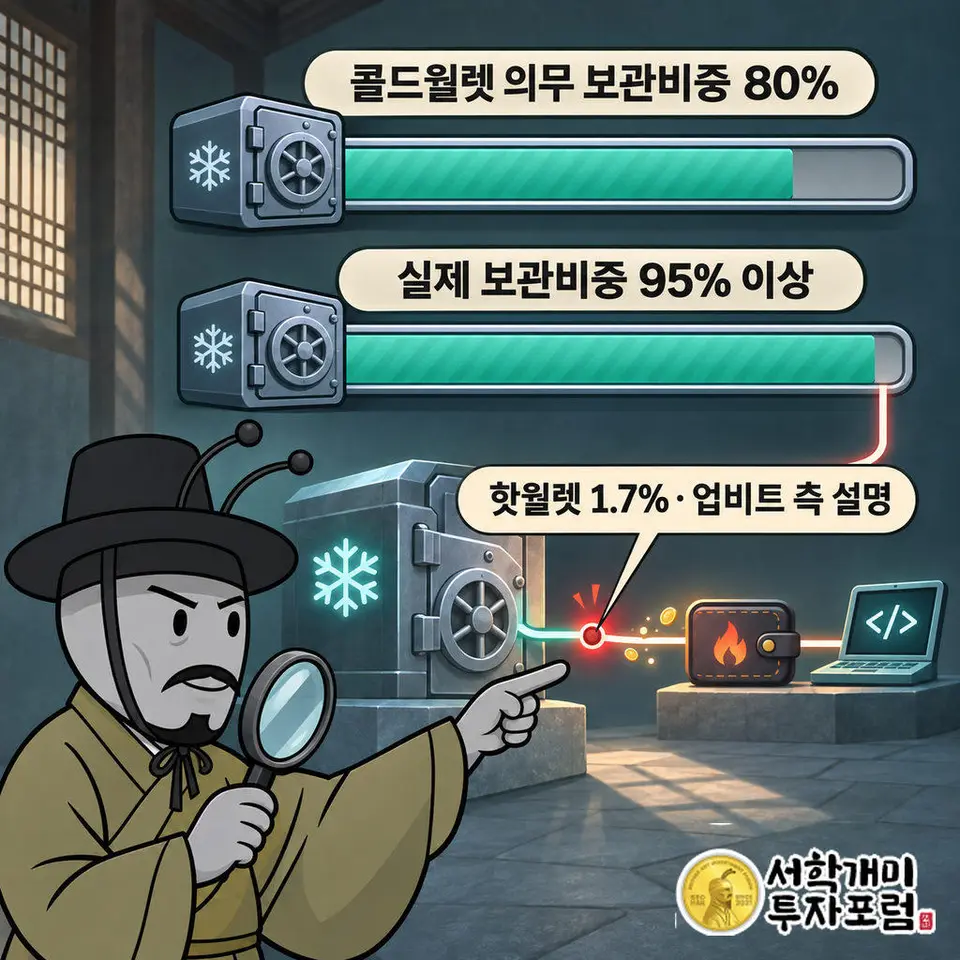
흔한 상식은 '자산을 인터넷과 분리된 콜드월렛에 많이 두면 안전하다'다. 금융위 자료상 의무 보관비중은 80%인데, 전체 사업자의 실제 비중은 95% 이상이다. 기준보다 15%p 넘게 더 안전하게 두고 있다.
그런데도 사고가 난다. 업비트 사고 당시 핫월렛 비중은 1.7%였다는 것이 업비트의 설명이다. 그 소량이 약 54분 만에 약 445억 원 규모로 빠져나갔다.
뚫리는 곳은 비중이 아니라 남은 소량의 핫월렛과 그에 닿는 외부접점·API다. 당국이 이번에 보관 비율이 아닌 '원점 점검'과 AI 취약점 탐색을 강조한 이유가 여기 있다.
책임을 묻겠다는 말의 법적 근거는 어디에 있나
현행 가상자산이용자보호법에는 해킹이나 IT 장애를 직접 제재하는 조항이 없다. 입출금 차단도 해킹이 '명백한 경우'에만 허용된다. 엄정한 책임이라는 표현이 곧바로 과징금이나 영업정지를 뜻하지는 않는다.
금융위는 11월 12일 대책회의에서 이 빈틈을 메울 계획을 내놨다. 디지털자산법안에 금융회사 수준의 IT 안전성 확보 의무와 손해배상책임을 명시하겠다는 것이다. 입법이 끝나기 전에는 감독 메시지가 먼저 압박하는 구조다.
사업자 입장에서는 법이 없어도 점검 기록이 곧 방어 자료가 된다. 취약점을 알고도 조치하지 않았다는 흔적이 남으면 사고 뒤에 가장 불리해지기 때문이다. 이 부분은 우리의 판단이다.
업비트 사고 선례는 어떻게 흘러갔나
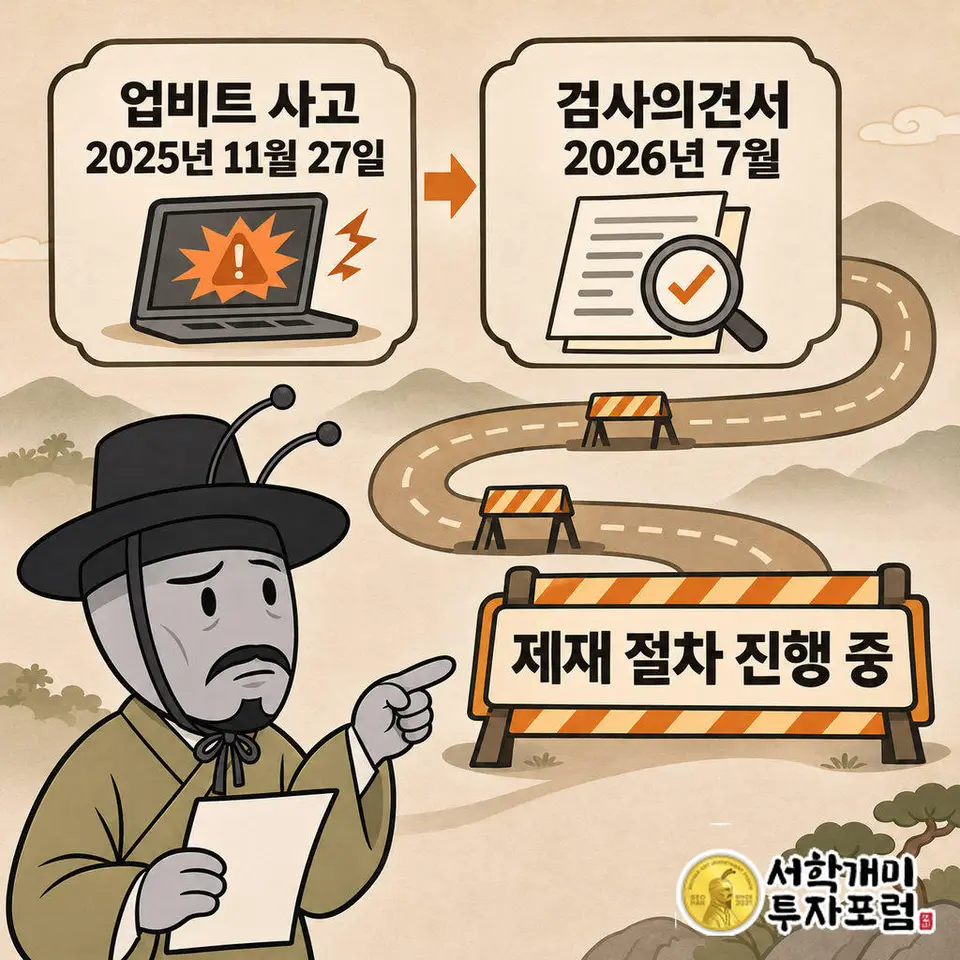
2025년 11월 27일 업비트에서 솔라나 계열 자산 약 445억 원이 빠져나갔다. 운영사 두나무는 회원 피해 386억 원을 자기 돈으로 메웠고, 26억 원은 동결했다.
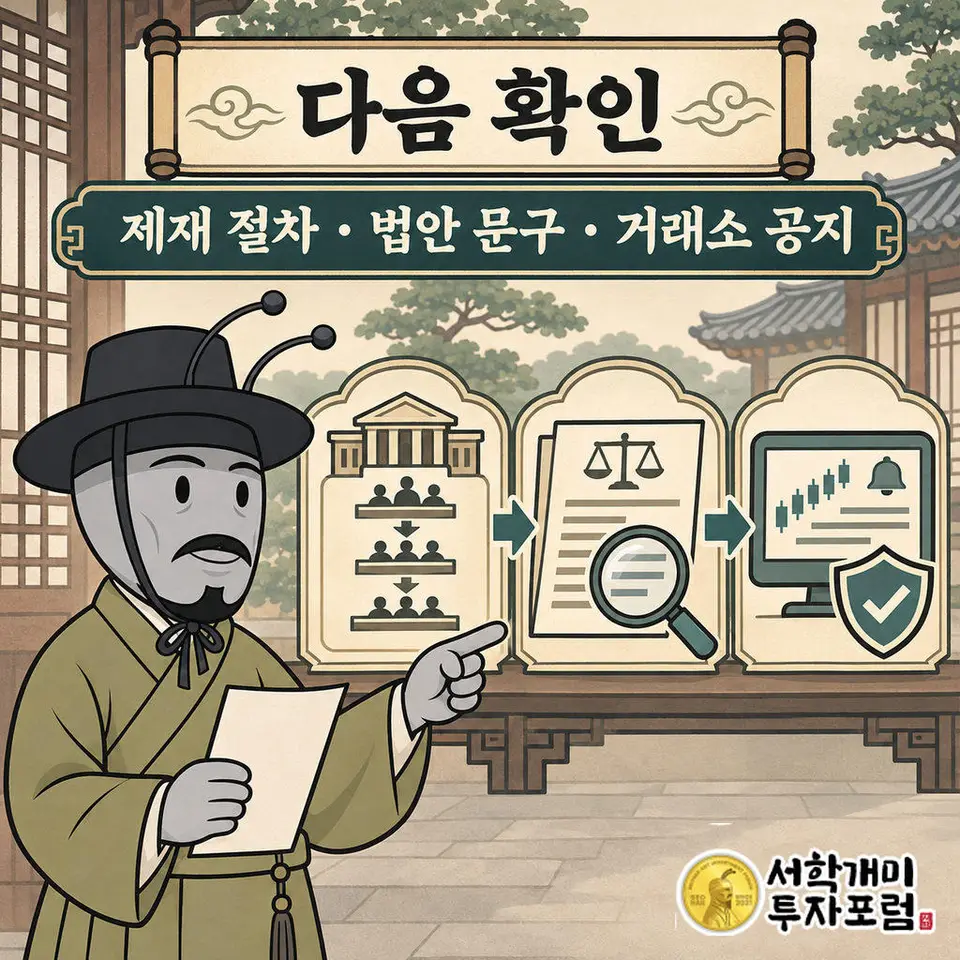
금감원이 두나무에 검사의견서를 보낸 것은 사고 약 8개월 뒤인 2026년 7월이다. 제재 절차의 첫 공식 단계일 뿐이고, 이후 소명, 제재심, 증선위, 금융위 순으로 이어진다.
이찬진 금감원장은 당시 이용자보호법상 제재에 한계가 있으나 간과할 수 없다고 말했다. 가장 큰 선례의 제재도 아직 확정되지 않았으니, 이번 '엄정한 책임'이 처분으로 이어질지는 이 선례의 진행을 기준으로 봐야 한다.
내 입출금과 내 자산은 어떻게 달라지나
이용자가 가장 먼저 체감할 변화는 입출금이다. 금융위는 해킹 의심 단계에서 선제적으로 입출금을 막을 수 있도록 비조치 의견서를 내주겠다고 했다. 의심만으로 막히는 일이 늘 수 있다.
피해 보전은 지금까지 거래소가 자기 자산으로 해 왔다. 두나무가 그랬고, 바이낸스도 11월 3일 사고 보고서에서 손실을 자체 부담하겠다고 밝혔다. 법에 손해배상책임이 명시되면 보험과 준비금 비용이 사업자에게 더 상시적으로 얹힐 수 있다.
업권의 기반도 고르지 않다. 금융보안원 가입을 마친 곳은 28개사 중 원화마켓 5개 거래소뿐이다. 내가 쓰는 거래소가 어느 쪽인지, 사고 시 보전 방침을 공지하는지는 이용자가 직접 확인할 수 있는 지점이다.
이 글은 감독 방침과 제도 변화를 설명하는 정보 제공용이며 특정 가상자산이나 거래소의 매수·매도를 권하지 않습니다. 가상자산은 해킹, 입출금 중단, 규제 변경으로 원금을 잃을 수 있고 모든 투자 판단과 책임은 이용자 본인에게 있습니다.
거래소 이용 가이드바로가기
거래소별 조건과 이용 절차를 비교해 보세요. 제휴 링크가 포함될 수 있습니다.
함께 보기
코인뉴스 최신
더보기광주은행 스테이블코인 무역송금, 돈은 안 움직였다
광주은행이 11월 18일 갤럭시아머니트리와 스테이블코인 기반 한·일 무역송금 기술검증을 마쳤다. 다만 실제 자금 이동 없이 테스트 환경에서 서류 확인, 환율 적용, 원화 입출금 절차를 모의 구현한 것이어서 상용 송금 서비스는 아니다. 수수료와 처리 시간, 사용한 스테이블코인은 공개되지 않았다.
2일 전
빗썸 수수료 매출 99.99%, 두나무와 격차 확대 이유
2026년 3분기 빗썸 매출은 594억원으로 두나무 1천517억원의 39.2%입니다. 금액 차이는 923억원으로 줄었으나 비율로는 11.6%포인트 낮아져 격차가 커졌고, 수수료 의존도 99.99%가 그 배경으로 거론됩니다.
2일 전
바이낸스 해킹 63억6000만달러, 이용자 아닌 거래소가 메웠다
올해 해킹 피해 87억달러가 온체인 수익 추정치 56억달러를 넘었지만, 그중 바이낸스 한 건이 63억6000만달러이고 98% 이상은 거래소 자금과 기금이 메웠다. 바이낸스 해킹을 빼면 피해는 약 23억달러로 줄어든다. 국내 이용자에게 달라지는 것은 해킹 의심 단계의 입출금 차단과 24시간 모니터링, 보험·준비금 확충이다.
3일 전
스트래티지(Strategy) STRC, BTC보다 7배
스트래티지는 비트코인 매입보다 약 7배 많은 돈을 STRC 우선주 환매에 썼습니다. 보통주 MSTR로 마련한 자금이 비트코인보다 기존 증권을 되사는 데 더 많이 배분됐습니다.
3일 전