JP모건 협력업체 해킹, 비자·마스터카드 고객정보는 어디까지
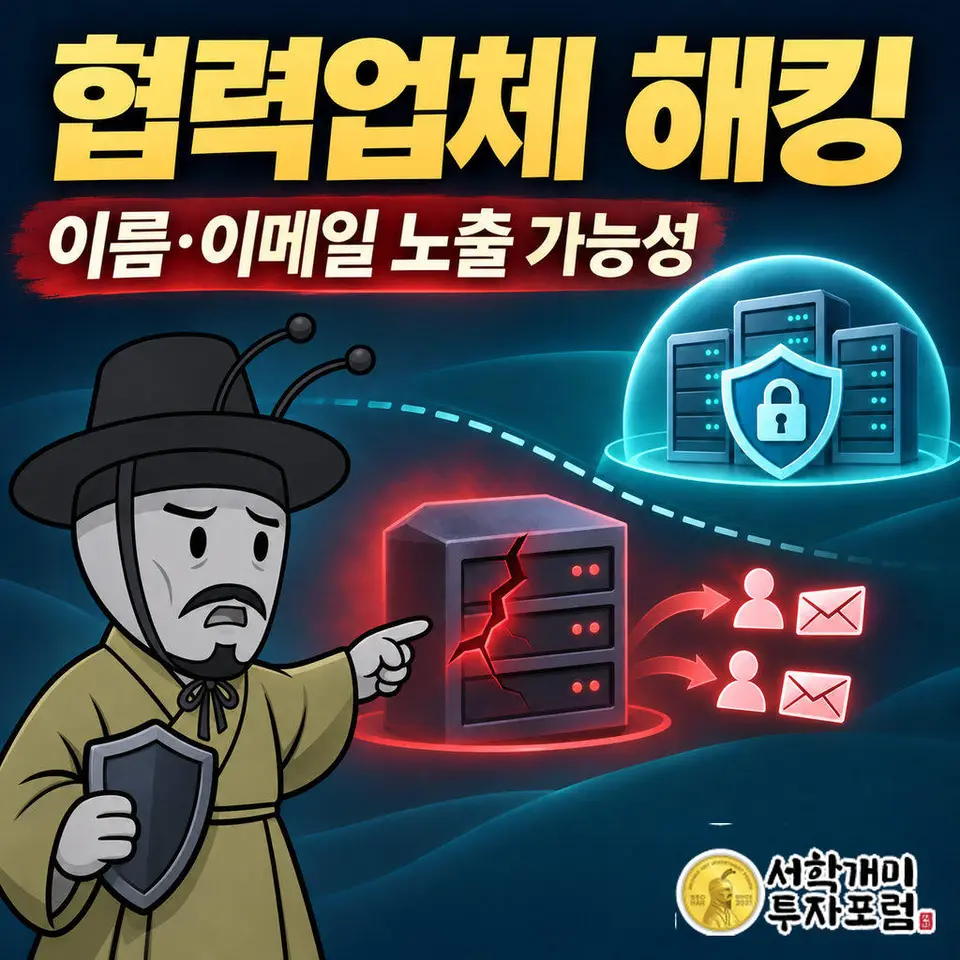
JP모건체이스·비자·마스터카드의 외부 협력업체가 해킹돼 일부 고객의 이름과 이메일이 노출됐을 가능성이 나왔다. 세 회사는 카드번호 같은 결제정보와 본사 시스템은 피해가 없다고 밝혔다. 핵심은 사고가 회사 본체가 아니라 협력업체에서 났다는 점이고, 최종 규모는 아직 열려 있다.
뉴스 핵심
- 사고 지점은 JP모건·비자·마스터카드 본체가 아니라 외부 협력업체이고, 노출 가능성이 나온 것은 이름·이메일 등이다.
- 카드번호 등 결제정보 유출은 없다는 것이 비자와 JP모건의 설명이며, 마스터카드는 비결제 정보의 제한적 노출을 인정했다.
- 해커의 18일 주장과 20일 회사 확인 사이에 범위 차이가 있고, 협력업체 사고는 전례상 피해 규모가 뒤늦게 커진 적이 있다.
세 회사는 같은 사고를 어떻게 다르게 말했나
20일(현지시간) JP모건체이스는 외부 서비스업체들이 사이버 공격의 표적이 됐다고 밝혔다. 일부 고객의 이름과 이메일 주소가 해커에게 넘어갔을 가능성이 있고, 계좌나 카드번호 같은 금융정보는 유출되지 않은 것으로 전해졌다.
내 카드 정보가 샌 걸까. 지금까지 나온 답은 결제정보는 아니고, 이름·이메일 수준의 노출 가능성이 있다는 것이다. 사고 지점도 각사 본사가 아니라 협력업체다.
세 회사의 말을 나란히 보면 결이 다르다. 비자는 "본사 시스템은 어떤 영향도 받지 않았다"며 카드번호 등 결제 관련 정보도 나가지 않았다고 했다. 마스터카드는 일부 카드 소지자의 비결제 정보가 제한적으로 노출됐다고 인정했다. JP모건은 자사 서비스에 피해가 없다고 했다.
셋 다 문장의 무게가 자사 시스템의 무사함에 실려 있다. 피해를 부정하는 말이 아니라 피해가 어느 층에 있는지를 알려 주는 말이다. 이름·이메일이 샜다면 그 데이터는 결제망 바깥에 놓여 있었다는 얘기가 된다.
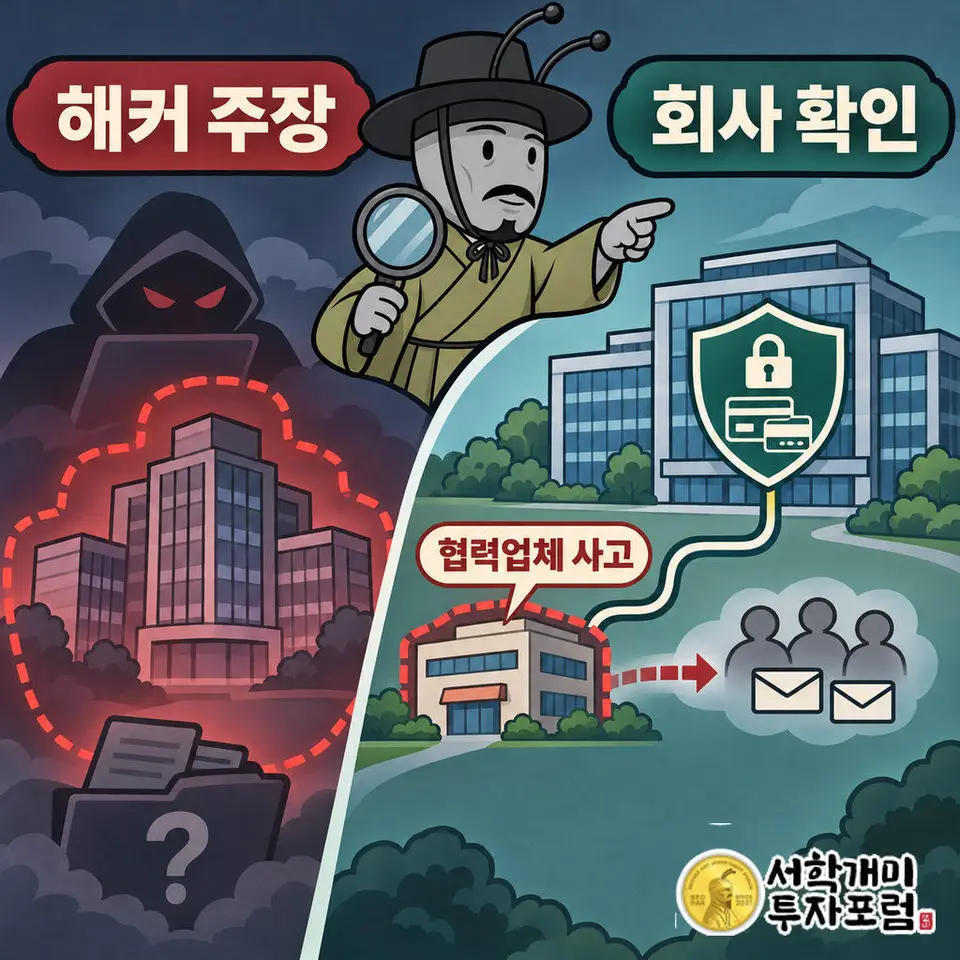
해커는 서버를 털었다는데 회사는 왜 협력업체라고 했나
이번 공격의 배후를 자처한 곳은 n0n이라는 해킹그룹이다. 사이버보안업체 SOCRadar가 전한 바로는 지난 9월 러시아에서 시작된 그룹이고, JP모건체이스·비자·마스터카드 등을 피해 기업으로 지목하며 관련 자료를 공개했다.
18일 시점의 주장은 훨씬 컸다. n0n은 비자와 JP모건을 자기 유출 사이트에 올리고 48시간 안에 돈을 내라고 시한을 걸었다. 그러나 데이터 샘플도 침투 경로도 내놓지 않았다.
이틀 뒤 회사들이 확인한 것은 협력업체가 뚫렸다는 선까지였다. 해커는 본체를 겨냥한 듯 말했고, 회사는 바깥 고리에서 난 사고로 범위를 좁혀 인정한 셈이다.
이 간극이 이번 사건의 가장 큰 미확정 영역이다. 해커의 말이 부풀려졌을 수도 있고, 회사 설명이 아직 일부만 드러낸 것일 수도 있다. 피해자 집계조차 365곳과 108곳으로 엇갈린다.
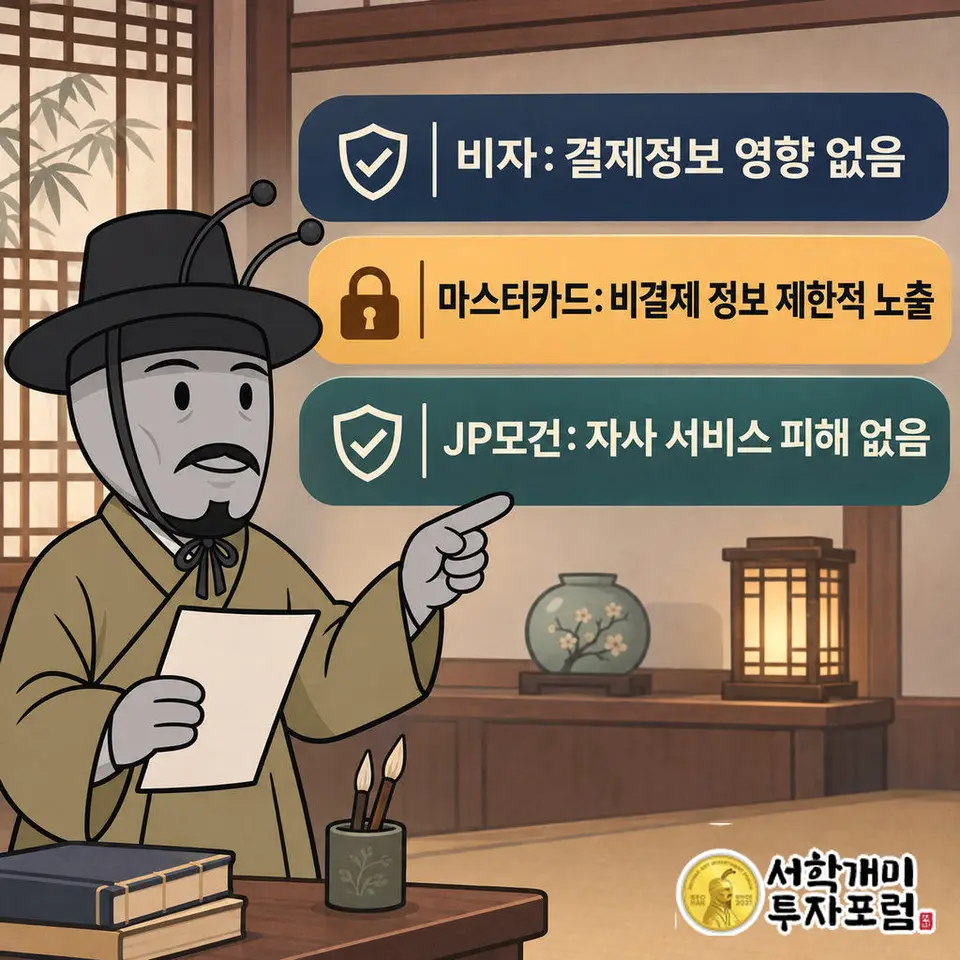
결제망이 아닌 협력업체에 고객 이름·이메일이 있는 이유는
비자는 이번 사안이 아시아·태평양 지역 협력업체와 관련돼 있다고 밝혔다. 마스터카드는 정보가 노출된 카드 소지자를 돕기 위해 서비스 제공업체와 협력하고 있다고 했다. 해당 업체의 이름은 공개되지 않았다.
추론이지만 구조는 이렇게 읽힌다. 카드 승인이나 결제는 핵심 시스템 안에서 돌고, 고객 안내나 지원 같은 곁가지 업무는 외부 업체가 맡는다. 연락하려면 이름과 이메일이 필요하니 그 데이터는 협력업체에 복사돼 있기 마련이다.
그러니 본사 시스템이 무사하다는 말과 고객 정보가 샜다는 말은 동시에 참일 수 있다. 보안의 울타리는 회사 담장이 아니라 데이터가 실제로 머무는 곳까지 쳐야 한다는 점이 이번 사건에서 드러난다.
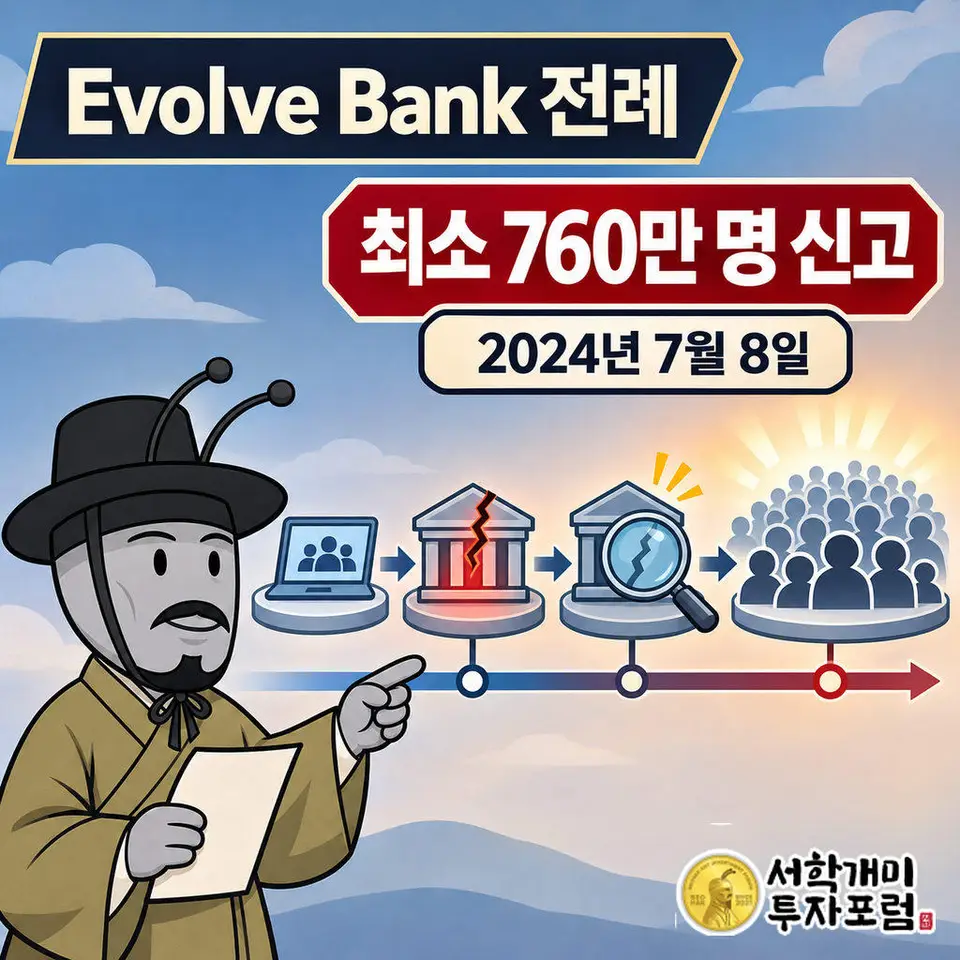
협력업체 사고는 규모가 몇 달 뒤 커지곤 했다
비슷한 구조의 전례가 있다. 미국 Evolve Bank & Trust는 2024년 2월 랜섬웨어 조직 LockBit에 침해됐고, 5월에야 사고를 인지했다. 7월 8일 메인주에 신고한 피해자는 최소 760만 명이었다.
그 데이터에는 핀테크 제휴사 고객의 정보가 섞여 있었다. 은행 본체가 아니라 제휴 고리가 뚫리자 이름이 다른 회사의 고객이 피해자가 됐다.
이번에도 각사는 "일부", "제한적"이라는 표현을 썼다. 협력업체 사고는 조사가 길어질수록 숫자가 달라지는 경향이 있었으니, 현재의 범위를 최종치로 읽을 이유는 없다.
JP모건 전산 장애와 이번 해킹은 무슨 관계인가
최근 미국에서는 JP모건체이스 은행 서비스, 유나이티드항공 운항 시스템, 마이크로소프트 아웃룩에서 장애가 잇따랐다. 연쇄적인 사이버 공격이라는 의심이 나왔지만 미국 정부는 각각 별개의 사건이라는 입장이다.
JP모건은 내부 소프트웨어 오류가 장애 원인이라고 밝혔다. 유나이티드항공은 기술적 문제를, 연방항공청(FAA)은 네트워크 트래픽 급증으로 노후 장비가 불안정해졌다고 설명했다. JP모건은 이번 해킹과 장애가 별개라고 거듭 밝혔다.
장애와 해킹을 하나로 묶으면 이야기는 극적이지만 지금 나온 근거로는 따로 보는 쪽이 맞다. 고객 정보 노출은 협력업체 사고에서, 서비스 먹통은 소프트웨어 오류에서 나왔다.
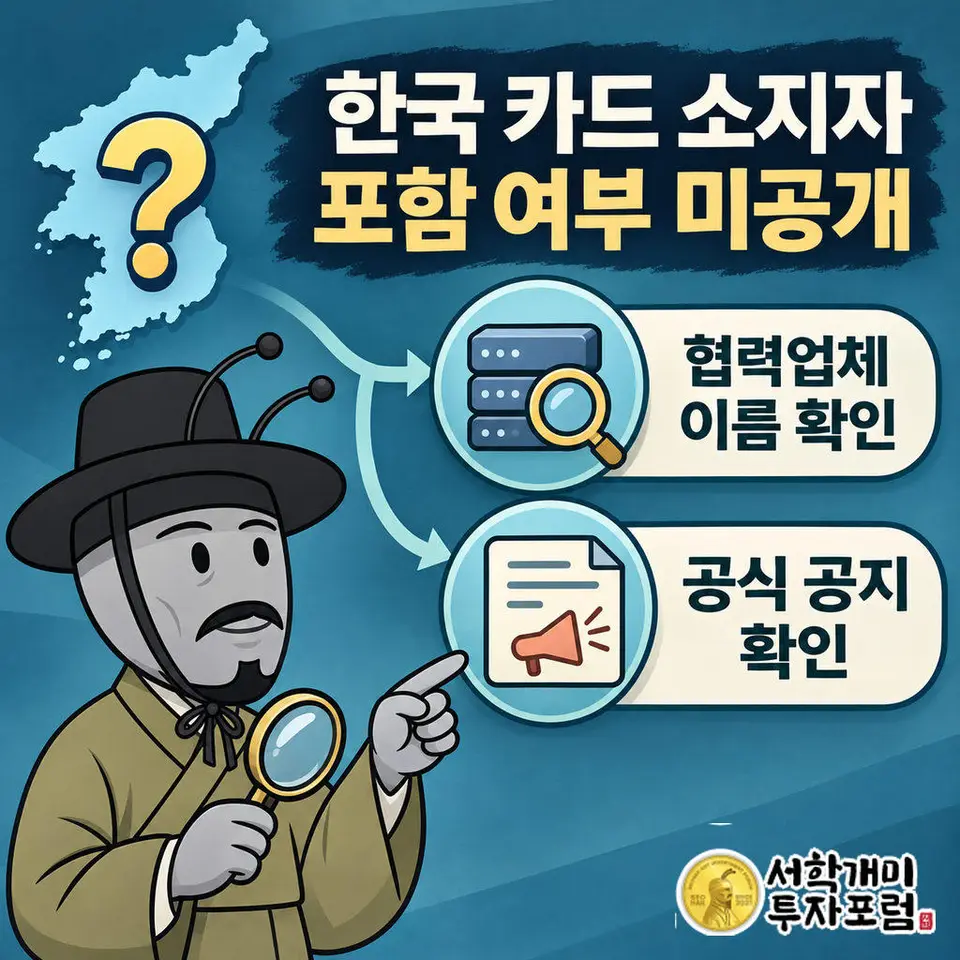
한국 카드 소지자는 무엇을 확인하면 되나
비자 쪽 협력업체가 아시아·태평양 지역이라는 점은 밝혀졌지만, 한국 카드 소지자가 포함됐는지는 공개되지 않았다. 그 답은 업체 이름과 피해 범위가 나와야 가려진다.
유출 가능성이 큰 정보가 결제정보가 아닌 이름과 이메일이라면, 카드를 재발급할 일보다 사칭 메일과 문자를 경계할 일이 더 가깝다. 이는 우리 판단이다. 이름을 아는 상대가 카드사를 사칭해 링크를 보내는 수법이 흔한 후속 수순이기 때문이다.
해외 카드사 발송이든 국내 카드사 안내든, 공식 앱과 공지로 먼저 확인하는 습관이 가장 싸고 확실한 방어선이다.
이 글은 해킹 사고 보도를 정리한 정보 제공용이며 투자 권유가 아닙니다. 협력업체 사고는 피해 범위가 조사 과정에서 달라질 수 있어 현재 설명이 최종치가 아닐 수 있고, 카드 이용과 투자 판단의 책임은 독자 본인에게 있습니다.
함께 보기
해외뉴스 최신
더보기트럼프 밈코인 만찬 518달러, 값이 싸진 건 티켓이 아니라 코인
트럼프 밈코인 만찬 문턱이 518달러(약 69만원)까지 내려온 것은 만찬이 헐값이 돼서가 아니라 입장권 역할을 하는 코인이 가격을 잃었기 때문이다. 코인이 사상 최저 95센트로 떨어졌고, 상위 보유자 5천 명이 신청조차 하지 않아 순위표 179위에서 자격이 갈렸다.
1일 전
월러 연준 빅스텝, 작년 인하 75bp를 지운다
월러 연준 이사는 3개월 연 환산 3.5%의 물가를 이유로 12월 기준금리를 50bp 올리자고 다시 주장했다. 9월 인상 25bp에 12월 50bp를 얹으면 작년 인하 75bp가 전부 지워지고, 25bp씩 두 번 나누면 같은 지점에 한 회의 늦게 닿는다. 윌리엄스 뉴욕 연은 총재는 50bp를 극단적 조치라며 선을 그었다.
2일 전
태광산업 일본 탈모 클리닉 인수, 제품을 팔 진료 현장부터 샀다
태광산업(003240)은 인빅터스PEF·원텍과 컨소시엄을 꾸려 일본 닥터 AGA 클리닉 운영사를 인수했고, 약 351억원을 넣어 지분 36.8%를 확보했습니다. 목적은 동성제약 탈모 치료제와 애경산업 헤어케어 제품을 일본에 팔 판매·진료 채널입니다. 다만 제품 공급과 공동 개발은 협의체에서 논의하고 검토하는 단계입니다.
2일 전
엔비디아(NVDA) 중국 원격접속 법적조치 경고, 누가 책임지나
엔비디아는 중국 기업의 원격접속을 막는 법안(RASA)이 시행되면 엔비디아와 고객사 모두 미국 정부의 법적 조치 대상이 될 수 있다고 고객사에 경고했다. 법이 통과되기 전에 계약 조건으로 위험을 고객사에 넘기기 시작했다는 점이 이 경고의 핵심이다.
2일 전