Gnosis Pay 정보 유출 무엇이 나갔나, 지갑 주인의 집 주소까지 노출됐다
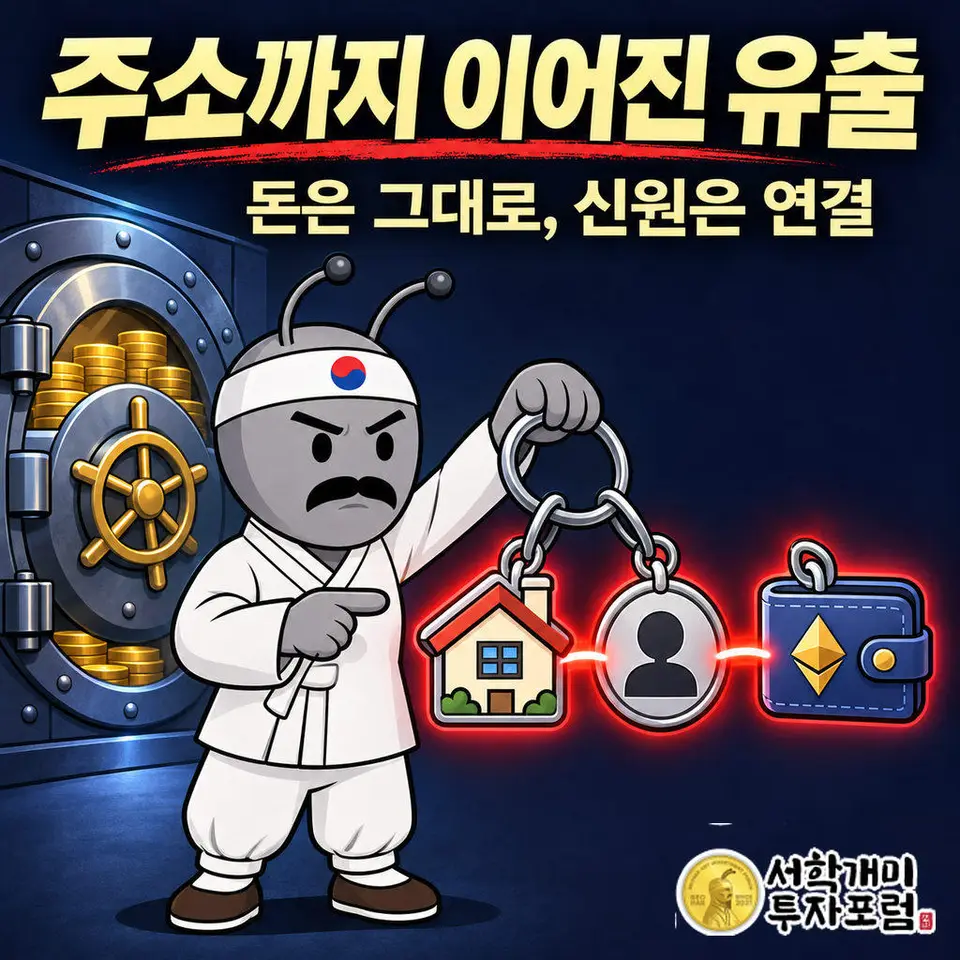
Gnosis Pay는 11월 3일 구 소비자 카드 시스템 침해를 탐지했고, 카드번호·CVV·이름·집 주소·연결된 지갑 주소가 노출됐다고 밝혔습니다. 회사는 자금 피해가 없다고 했지만, 지갑 주소가 실명과 집 주소에 묶여 나간 것이 이번 사고의 실제 무게입니다.
뉴스 핵심
- 자금 피해가 없다는 발표와 별개로, 지갑 주소가 이름·집 주소와 함께 나간 것이 이번 사고의 핵심 피해다.
- 유출처는 12월 20일 폐쇄 예정인 구 소비자 카드 시스템이다.
자금은 안전하다는데 무엇이 새어 나갔나
Gnosis Pay는 11월 3일 구 소비자 카드 시스템에 무단 접근이 있었다고 밝혔습니다. 탐지 후 2시간 안에 차단에 들어갔고, 고객 자금과 기업용 화이트라벨 카드 플랫폼은 영향이 없다고 했습니다.
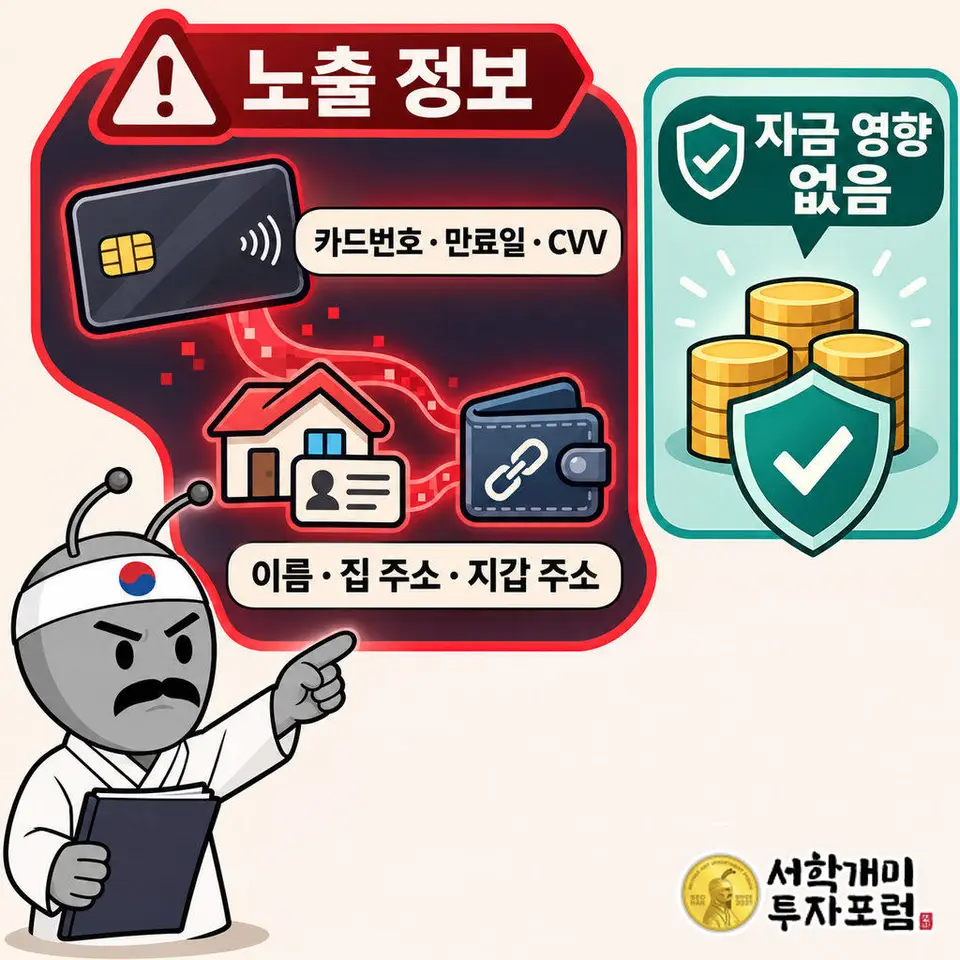
문제는 유출 항목입니다. 전체 카드번호, 유효기간, CVV, 이름, 집 주소, 계정에 연결된 지갑 주소가 통지문에 명시됐습니다.
이메일, 전화번호, 국적도 나갔고 일부 고객은 IBAN·BIC 같은 은행 정보까지 포함됐습니다.
오픈소스 지갑 도구 Rotki 창업자는 회사에서 받은 메일을 공유하며 자신의 전체 집 주소와 계정에 연결된 모든 지갑 주소가 노출됐다고 알렸습니다.
지갑 주소가 집 주소와 묶이면 왜 위험한가
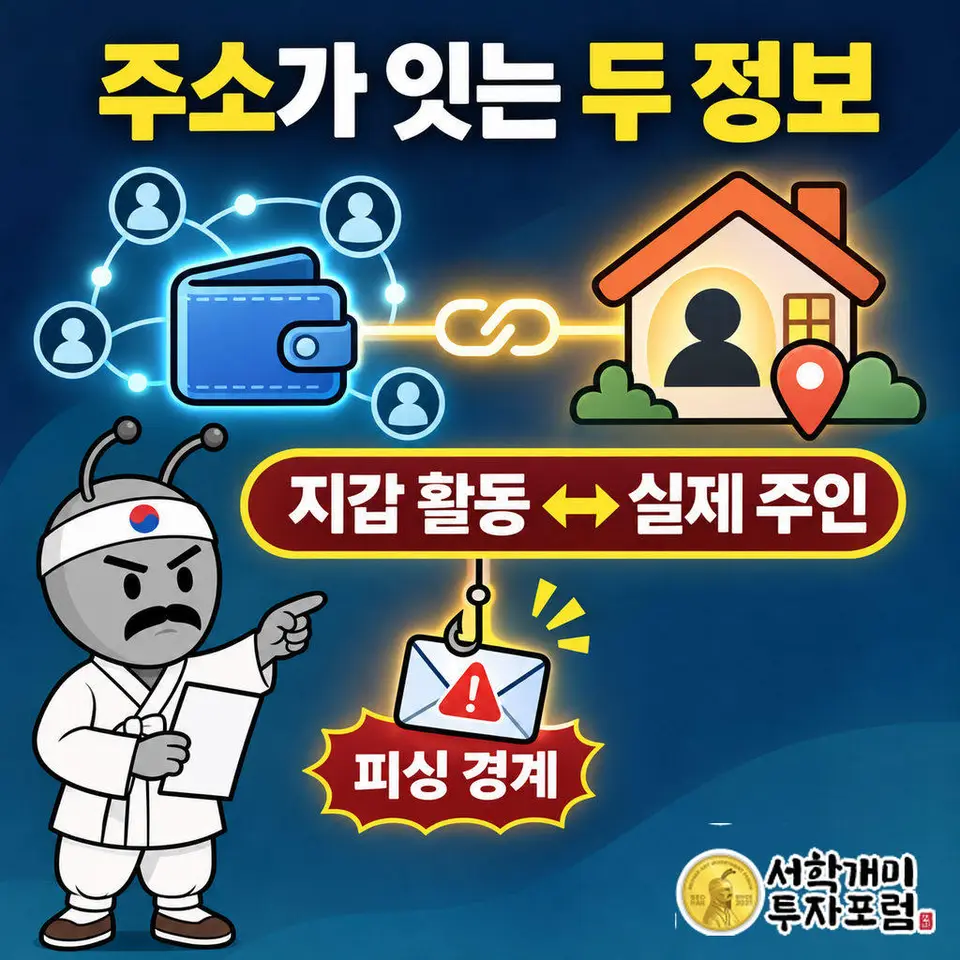
블록체인 지갑 주소는 원래 익명에 가깝습니다. 잔고와 거래는 누구나 볼 수 있지만, 그 주소가 누구 것인지는 따로 알아내야 합니다.
이번 유출은 그 빈칸을 채웠습니다. 이름과 집 주소 옆에 지갑 주소가 나란히 적혀 있으면, 온체인에서 잔고를 확인한 사람이 그 주인의 거주지까지 알게 됩니다.
카드는 취소하면 끝나지만 집 주소와 지갑 주소는 바꾸기 어렵습니다. 저는 이것을 이번 사고의 핵심 피해로 봅니다. 회사의 자금 안전 발표와는 별개로 남는 위험입니다.
회사 스스로도 개인정보나 거래 내역을 이용한 피싱 시도를 경고했고, 유출 정보의 악용을 감시하는 방안을 준비 중이라고 밝혔습니다.
12월 20일에 문 닫을 시스템에서 왜 CVV가 나왔나
침해된 곳은 철수가 예정된 시스템입니다. Gnosis Pay는 9월 21일 전 카드 보유자에게 소비자 카드와 웹앱을 12월 20일에 중단한다고 통지했습니다.
9월 30일 이후에는 기존 계정에 새 카드 발급도 멈췄고 캐시백도 그날 끝났습니다. 회사는 소비자용에서 타사 브랜드 카드 인프라 사업으로 방향을 바꿔 왔습니다.
그런데 접어 가는 시스템에 CVV까지 남아 있었습니다. 구 시스템이 왜 이 값을 보관했는지는 알려지지 않았습니다.
회사가 내놓은 3D Secure 의무화도 구 시스템이 문을 닫는 12월 20일까지만 유효합니다. 보완책의 수명이 시스템의 수명과 같다는 얘기입니다.
6월 사고와는 무엇이 다른가
이 회사에는 직전 사고가 있습니다. 6월 1일 Zodiac Delay와 Roles 모듈의 서명 검증 결함이 악용돼 사용자 자금이 빠져나갔고, 약 5,281개 지갑이 영향권이었습니다.
당시 사후보고서에 따르면 회사가 손실을 흡수해 사용자 자금을 복원했습니다. 그때는 돈이 털렸고, 이번에는 돈은 그대로인데 정보가 털렸습니다.
두 사고 사이에 인과가 있다는 근거는 없습니다. 다만 한 해에 성격이 다른 사고가 두 번 났다는 사실은 남습니다.
회사가 한 조치는 어디까지인가
회사는 침해된 보안 자격증명을 교체하고 취약점을 해결했다고 밝혔습니다. 한 고객 통지에는 카드가 11월 3일 취소됐고 의심스러운 거래나 자금 이동은 발견되지 않았다고 적혔습니다.
반대로 알려지지 않은 것이 많습니다. 영향받은 고객이 몇 명인지, 침해가 어떤 경로로 일어났는지 회사는 공개하지 않았습니다.
그래서 해당 고객은 카드 취소로 결제 위험은 줄었어도, 이미 나간 주소와 지갑 주소는 되돌릴 수 없다고 보고 움직여야 합니다.
규모는 얼마나 되고, 국내 이용자는 무엇을 확인해야 하나
크립토 카드 활동을 추적하는 OpenRate 집계로 Gnosis Pay의 일일 활성 카드 보유자는 약 2,400명, 직전 24시간 결제액은 26만3,200달러였습니다. 작은 서비스입니다.
다만 활성 보유자 수와 유출 대상 수는 다른 숫자입니다. 회사가 피해 규모를 밝히지 않았으니 누적 가입자는 이보다 클 수 있습니다.
국내에서 이 카드를 쓰는 사람은 많지 않을 것으로 보입니다. 한국 이용 현황은 확인되지 않았습니다. 그래도 해외 크립토 카드를 쓰는 사람이라면 자금은 내 지갑에 있어도 카드와 주소 정보는 회사 서버에 있다는 구조를 되새길 만합니다.
해당 카드를 쓴 적이 있다면 회사 통지 메일 수신 여부를 확인하고, 카드 재발급과 피싱 메시지 경계가 현실적인 대응입니다. 지갑 주소와 실명이 한 곳에 묶여 있는지도 점검할 일입니다.
이 글은 가상자산 서비스의 보안 사고를 설명하는 정보 제공용이며 특정 서비스나 자산의 이용·거래를 권유하지 않습니다. 사고 범위는 회사 발표에 기대고 있어 이후 달라질 수 있고, 카드 재발급과 자산 관리 판단과 책임은 독자 본인에게 있습니다.
거래소 이용 가이드바로가기
거래소별 조건과 이용 절차를 비교해 보세요. 제휴 링크가 포함될 수 있습니다.
함께 보기
코인뉴스 최신
더보기OpenAI 리눅스 취약점 948개, 코인 거래소 보안은 괜찮나
OpenAI는 자사 AI가 리눅스 커널 취약점 948개를 찾고 개마다 작동하는 공격 코드를 만들었다고 밝혔습니다. 모델은 비공개이고 목적은 방어라서 개인 코인 자산이 곧바로 위험해진 것은 아닙니다. 다만 취약점 발굴 단가가 건당 1,279달러로 내려왔다는 주장은, 거래소와 노드 운영사의 패치 속도가 새 위험 요인이 된다는 신호입니다.
2일 전
우크라이나 중앙은행, 암호화폐 법안에 제동 건 이유
우크라이나 중앙은행(NBU)은 암호화폐 규제를 반대하는 것이 아니라 법안 10225-d의 현행안을 반대하고 최종 표결 전 수정을 요구했습니다. 해외 발행 토큰이 전자화폐처럼 쓰이면 통화주권이 흔들리고, 거래 플랫폼 수를 증권 규제기관 재량에 맡기면 독점과 부패 위험이 생긴다는 것이 이유입니다. 쟁점은 합법화 여부보다 누가 안전장치를 쥐느냐입니다.
2일 전
가상자산 과세 유예 2029년, 손실 이월공제는 확정일까
정부가 2027년 1월 1일 시행 예정이던 가상자산 소득과세를 2029년으로 미루는 방안을 국회와 협의해 추진한다. 손실을 3년간 통산하는 이월공제도 함께 추진하지만 둘 다 법 개정 전이라 확정된 조치가 아니다. 이번 유예의 근거는 준비 부족이 아니라 미국과의 정보교환 시점이다.
3일 전
프랑스 하원 개인 지갑 신고 10만 유로, 법 될까
프랑스 하원이 12월 31일 기준 개인 지갑 암호화폐가 10만 유로 이상이면 세무당국에 신고하는 수정안을 150대 44로 가결했습니다. 다만 2027년 재정법안의 일부여서 최종 입법에서 살아남아야 법이 됩니다.
3일 전